


風險值高怎麼辦?如何降低 IP 風險值?
IP 風險值高怎麼辦?想要快速降低 IP 風險值,核心思路是先排查扣分源頭,能透過修復 DNS 洩露或等待冷卻解決的就局部調整,一旦涉及機房段或黑名單直接換乾淨的住宅 IP 最省事。 多數帳號觸發風控並非單一原因,盲目折騰往往越改越亂,按步驟定位根源才能把風險壓下來。
很多朋友剛買完節點,拿去註冊 Claude 或登入跨境店鋪,頁面直接彈窗報錯甚至秒封,回頭一查才發現當前節點的IP 純淨度已經亮了紅燈。面對居高不下的風險值,其實不用急著把整套環境推倒重來,搞清楚底層扣分邏輯就能對症下藥。
風險值高的常見原因
為什麼同一個網頁別人打開秒過,你一訪問就彈人機驗證?目標網站的防詐欺系統在建立連線的那一刻,就已經給你的出口位址打好了標籤。
最常見的原因是共享人數嚴重超標。不少低價機場或多人拼車節點,同一時間幾百上千人擠在同一個出口上。比如共享人數 800 的位址拿去註冊 Claude 或 OpenAI,大概率會被直接攔在驗證碼環節,因為同一時間段內來自這個出口的註冊請求實在太密集了。風控系統不需要分析你的操作習慣,光看併發請求密度就能判定這是異常代理流量。
歸屬類型不對也會直接拉高判定等級。很多商家售賣的廉價線路本質上是資料中心的機房 IP,這類段位在公開資料庫中早就標記為商業伺服器。正常家庭用戶不會每天 24 小時掛在雲端伺服器上刷網頁,風控引擎看到伺服器屬性就會預設提高警惕。哪怕有些服務商宣傳自己擁有雙 ISP 線路,如果底層廣播屬性依然掛在資料中心名下,照樣會被識別出來,導致權重被大幅壓低。
歷史汙點同樣致命。如果這個位址之前被用來跑過批次爬蟲、發過垃圾郵件或者撞庫攻擊,它大概率已經進了黑名單,具體排查和移除方法詳見IP進了黑名單怎麼辦?查詢與移除方法。你剛接手時看著風平浪靜,其實它在各大威脅情報庫裡的案底還沒消。這類負面紀錄會順著網路日誌不斷同步到電商平臺、支付閘道和社交網站的攔截列表裡,讓你一上來就背黑鍋。黑名單裡的 IP 能不能洗白、要等多久,詳見IP 在黑名單裡能洗白嗎?要多久?。
協定與網路環境暴露的代理特徵也會拖後腿。比如本機系統時區與出口所在城市對不上、資料封包 MTU 值異常,或者瀏覽器 WebRTC 漏出了真實局域網位址。WebRTC 建連時交換的 ICE 候選位址就包含本機位址,見ICE 協定(RFC 8445)。這些細節疊加在一起,哪怕出口本身還算乾淨,整體評分也會被迅速拉高。
先自查:去首頁查一次,看哪項扣分
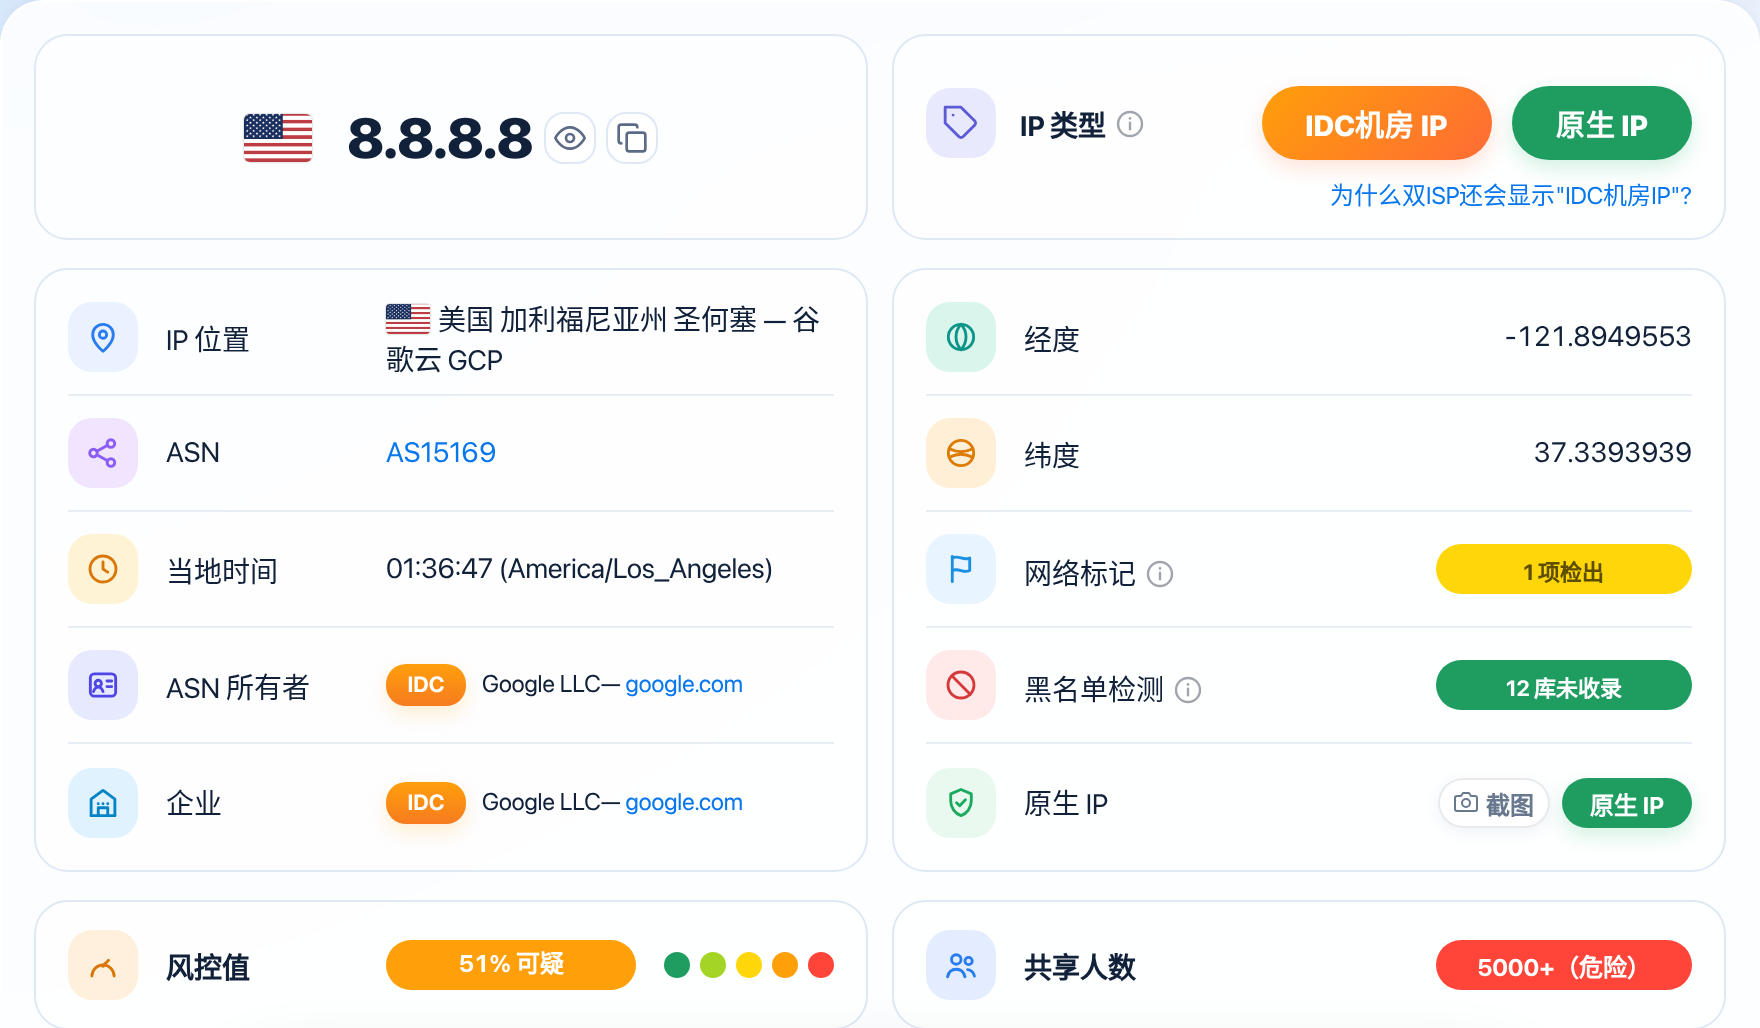
在動手調整之前,千萬別靠猜。你可以直接打開 ISPing.me 首頁查一次,把當前節點的各項指標拉出來做個全面體檢。重點盯住兩個核心維度:綜合評分對應的檔位,以及具體的風險因子明細。
檢測結果出來後,先看分值落在哪個區間。ISPing.me 把檢測結果劃分為五個明確的梯度,不同梯度對應的業務容忍度完全不同:
| 分值區間 | 純淨度評級 | 風險狀態說明 | 常見業務表現 |
|---|---|---|---|
<20 | 純淨 | 幾乎無負面歷史紀錄,環境特徵自然 | 註冊主流 AI 工具、跨境電商店鋪及支付風控通過率高 |
<35 | 較純淨 | 偶有輕微波動,整體信譽良好 | 日常社媒營運、海外串流解鎖及普通帳號登入基本順暢 |
<50 | 一般 | 存在一定歷史使用痕跡或輕度共享 | 敏感平臺偶爾觸發二次驗證,建議配合獨立指紋環境使用 |
<70 | 可疑 | 已有明顯濫用紀錄或機房屬性暴露 | 註冊新帳號極易被拒,老帳號頻繁操作可能觸發安全鎖定 |
≥70 | 高風險 | 深度汙染、高併發共享或已入黑名單 | 絕大多數商業網站直接攔截,繼續使用大概率導致封號 |
看完總分,接著往下翻明細裡的併發指標。共享人數同樣分為五檔:1-10 屬於極好,10-100 屬於良好,100-500 已經較差,500-5000 則是很差,一旦跳到 5000+ 就進入危險紅線了。
對照這兩組資料,你很快就能分清主次。如果總分顯示可疑或高風險,但網路類型顯示為家庭寬頻且併發人數在 10-100 之間,說明大概率是本機 DNS 設定漏了馬腳,或者前任用戶剛刷過一波流量,這種屬於局部可修的狀態。反過來,如果結果直接標明資料中心屬性,或者併發人數已經衝進 500-5000 甚至更高,那扣分根源就在底層線路上,靠調本機軟體參數根本救不回來。
降風險的 4 個辦法
找準了扣分項,就可以按具體情況動手處理。下面這四個實操辦法按見效速度排序,你可以對著自己的檢測報告逐一排查。
切換乾淨的住宅 IP
如果你的業務對帳號權重要求高,比如養美區 TikTok 帳號、註冊 Stripe 收款或長期營運亞馬遜店鋪,最穩妥的動作是把機房線路替換成原生家寬。挑選時別隻看商家海報上的宣傳語,下單前先向客服要測試節點,確認 ASN 類型歸屬於當地真實的寬頻業者(例如 Comcast、AT&T 或英國電信這類民用寬頻),而不是雲端廠商。關於代理 IP 的挑選技巧,買之前多花兩分鐘核對能省掉後續大把麻煩,避坑要點詳見代理IP怎麼選?避坑指南與挑選標準。連上新節點後,記得把瀏覽器快取和 Cookie 徹底清空再重新登入,避免舊環境的殘留標記把新線路一起汙染。
主動避開高共享網段
有些動態家寬池雖然顯示民用屬性,但因為服務商超賣嚴重,同一個 C 段甚至同一個出口被成百上千人輪流撥號。遇到這種情況,立刻在代理客戶端裡斷開重連,換一個不同的出口節點,或者在服務商後臺手動切換地區與城市,刻意避開熱門預設節點(比如美國洛杉磯、新加坡的預設一號線路往往擁擠不堪)。每次重新撥號成功後,都在檢測頁核對一下併發指標,把使用人數穩定控制在 1-10 極好或 10-100 良好區間內,再開始執行註冊或支付動作。
排查並封堵 DNS 洩露
很多時候出口本身的 IP 純淨度評分不到 20,屬於純淨級別,各檔位怎麼看,詳見IP 純淨度多少分算乾淨?各檔位怎麼看?,但一訪問海外網站照樣被識別出異常,問題往往出在DNS 洩露上。當你的網路流量走了海外代理,本機系統卻依然向國內業者的 DNS 伺服器發起網域名稱解析請求時,目標網站一眼就能看出你的真實地理位置與出口完全矛盾。解決步驟很直接:打開電腦的網路介面卡設定,把 IPv4 和 IPv6 的預設 DNS 全部改成海外公共解析位址(比如 1.1.1.1 或 8.8.8.8);同時在代理工具設定裡開啟“遠程 DNS 解析”或“DNS 劫持”開關,確保所有網域名稱查詢都順著加密隧道發出去,不走本機直連通道。預設情況下 DNS 查詢以明文傳送,連 HTTPS 網站也遮不住網域名稱解析,見DNS 查詢預設以明文傳送。修完順手測一輪有沒有漏真實 IP,詳見如何測試代理是否洩露真實 IP?。
給獨立節點留出風控衰減期
如果你手裡握著一條獨享的原生家寬線路,只是因為前幾天短時間內頻繁註冊帳號或切換登入,導致臨時的IP 風險值飆升,這時候先別急著丟棄。風控系統的行為評分通常帶有時間衰減機制,只要停止高頻異常請求,把這個節點靜置冷卻 7 到 14 天。期間可以偶爾用它正常瀏覽新聞網頁、看看 YouTube 影片,模擬真實家庭用戶的日常作息,等動態行為權重慢慢回落,風險值自然會跟著降下來。換 IP 後風險值多久變乾淨,詳見換 IP 後風險值多久變乾淨?。
什麼情況下換 IP 比修更划算
並不是所有異常都值得花時間去修。在代理網路裡,很多底層硬體屬性和歷史信用一旦定型,個人用戶幾乎沒有翻盤的餘地,硬修只會白白浪費時間甚至賠上核心帳號。
一旦在檢測結果裡看到下面這幾種信號,別猶豫,直接換新線路比什麼調整都管用:
- 已經進了公開黑名單:威脅情報庫的收錄紀錄一旦生成,解封流程極其漫長,往往需要位址持有方(也就是機房或業者)發郵件提交申訴材料,普通租用用戶根本沒有操作權限。先在Spamhaus 黑名單查詢與申訴入口查一下自己的 IP 有沒有被收錄,再決定走申訴還是直接換線。哪怕偶爾申請移除了某一家庫的紀錄,其他幾十家商業風控庫依然保留著不良紀錄。
- 併發人數飆升到
5000+危險檔:這種屬於典型的萬人騎公共池,成千上萬臺裝置每天都在用它跑自動化腳本。就算你今天自己規規矩矩瀏覽網頁,同一秒鐘還有幾百個陌生人在用這個出口刷接口,風險值永遠不可能降下來。 - 底層被死死標記為機房 IP:只要 ASN 歸屬在資料中心名下,無論你怎麼改瀏覽器指紋、換作業系統或者調 DNS,目標平臺在 TCP 握手階段就能認出它是機房 IP。對於需要長期穩定營運的業務,直接放棄這類線路,重新採購一條高信譽的住宅 IP 才是止損的正確姿勢。
- 動態撥號池反覆跳回高危段:有些廉價代理商手裡總共就那麼幾個髒網段,你斷開重連十次,分配到的新位址依然落在可疑或高風險區間,說明整個池子的 IP 純淨度已經徹底爛掉了,直接更換服務商比在池子裡抽獎划算得多。
常見問題
風險值 80 還能用嗎?
分值達到 80 已經落入 ≥70 的高風險區間,普通瀏覽網頁雖然不影響,但拿去註冊新帳號、操作跨境支付或登入敏感社媒大概率會被直接攔截甚至封號。建議立刻排查是否洩露 DNS 或共享超標,修不好就直接更換新線路。
重新啟動光纖數據機換來的新 IP 風險值還是很高怎麼辦?
部分地區寬頻業者分配的動態池整體汙染較重,重新啟動光纖數據機分配到的新位址可能仍在同一高風險網段內。建議斷電等待 10 分鐘後再撥號,讓寬頻重新獲取跨段位址;若多次重撥依然高危,則需要更換獨立代理節點。
為什麼剛買的獨享靜態住宅 IP,查出來風險值依然偏高?
獨享只代表當前只有你一個人在用,不代表它沒有歷史前科。上一任租戶如果用它跑過批次業務或觸發過平臺封禁,汙點紀錄通常會保留數週。遇到這種情況可以直接聯繫服務商提供檢測截圖,要求免費更換一條未受汙染的乾淨線路。
本機開了全局代理,為什麼網站還是能識別出我的真實環境?
全局模式通常只接管了常規應用層流量,如果本機系統 DNS 仍走國內業者直連,或者瀏覽器開啟了 WebRTC 硬體穿透,真實網路特徵依然會暴露。需要在代理軟體中開啟遠程 DNS 解析,並在瀏覽器裡禁用 WebRTC 洩露。
注意事項
- 別迷信單次檢測結果:不同平臺採用的威脅情報庫權重不同,單一檢測分值低不代表所有網站都能秒過,重要帳號操作前建議先用小號測試環境穩定性。
- 頻繁切換節點反而觸發風控:帳號登入期間切忌幾分鐘換一個國家或城市的出口,短時間內地理位置跨度過大,哪怕每個單點都很乾淨,帳號本身也會因為異地登入異常被直接鎖定。
- 環境隔離與線路同樣重要:再幹淨的出口也救不了裸奔的瀏覽器指紋,多帳號營運務必配合獨立瀏覽器設定檔案,避免 Cookie 和本機快取串號。