


Risiko-Score zu hoch? So senken Sie den Risiko-Score Ihrer IP
Risiko-Score zu hoch? Um den Risiko-Score Ihrer IP schnell zu senken, gilt: Finden Sie zuerst die Ursache für die Punktabzüge. Was sich durch das Schließen eines DNS-Leaks oder eine Abkühlphase lösen lässt, passen Sie gezielt an – sobald aber ein Rechenzentrums-Netzbereich oder eine Blacklist im Spiel ist, ist der Wechsel zu einer sauberen Residential-IP am einfachsten. In den meisten Fällen löst nicht ein einziger Grund die Risikokontrolle eines Kontos aus. Wer blind herumprobiert, macht es oft nur schlimmer – nur wer die Ursache Schritt für Schritt eingrenzt, bekommt das Risiko wieder nach unten.
Viele kaufen sich gerade einen neuen Node, wollen damit ein Claude-Konto registrieren oder sich in einen grenzüberschreitenden Shop einloggen – und schon poppt eine Fehlermeldung auf oder das Konto wird sofort gesperrt. Ein Blick zurück zeigt dann: Die IP-Reinheit des aktuellen Nodes steht bereits auf Rot. Wenn der Risiko-Score hartnäckig hoch bleibt, müssen Sie aber nicht gleich die ganze Umgebung neu aufbauen – wer die Logik hinter den Punktabzügen versteht, kann gezielt gegensteuern.
Häufige Ursachen für einen hohen Risiko-Score
Warum kommt jemand anderes auf derselben Webseite in Sekunden durch, während Sie sofort eine Captcha-Abfrage bekommen? Das Betrugserkennungssystem der Zielseite hat Ihrer Ausgangsadresse schon in dem Moment, in dem die Verbindung aufgebaut wird, ein Etikett verpasst.
Die häufigste Ursache ist eine stark überhöhte Mitnutzerzahl. Bei vielen günstigen Proxy-Anbietern oder gemeinsam genutzten Nodes drängen sich gleichzeitig mehrere Hundert oder Tausend Menschen an einem einzigen Ausgang. Wer zum Beispiel eine Adresse mit einer Mitnutzerzahl von 800 nimmt, um sich bei Claude oder OpenAI zu registrieren, wird sehr wahrscheinlich direkt bei der Captcha-Prüfung gestoppt, weil in derselben Zeitspanne einfach zu viele Registrierungsanfragen von diesem Ausgang kommen. Das Risikokontrollsystem muss Ihr Nutzungsverhalten gar nicht erst analysieren – schon die Dichte der gleichzeitigen Anfragen reicht, um das als auffälligen Proxy-Verkehr einzustufen.
Auch ein falscher Zuordnungstyp treibt die Einstufung direkt nach oben. Viele günstige Leitungen, die Händler verkaufen, sind im Kern Rechenzentrums-IPs aus einem Datacenter. Solche Netzbereiche sind in öffentlichen Datenbanken längst als kommerzielle Server markiert. Ein normaler Haushaltsnutzer hängt nicht 24 Stunden am Tag an einem Cloud-Server und surft im Netz – sieht die Risiko-Engine Server-Eigenschaften, wird sie automatisch misstrauischer. Selbst wenn manche Anbieter mit einer Dual-ISP-Leitung werben: Solange die zugrunde liegende Broadcast-Eigenschaft weiterhin auf ein Datacenter lautet, wird sie trotzdem erkannt und die Gewichtung deutlich nach unten gedrückt.
Auch Altlasten aus der Vergangenheit sind fatal. Wenn diese Adresse früher schon für Massen-Crawling, Spam-Versand oder Credential-Stuffing missbraucht wurde, steht sie sehr wahrscheinlich bereits auf einer Blacklist. Wie Sie das genau prüfen und Einträge entfernen, finden Sie unter Details siehe Was tun, wenn die IP auf einer Blacklist steht? Prüfung und Entfernung. Als Sie sie gerade übernommen haben, sah noch alles ruhig aus – dabei ist ihre Akte in den großen Threat-Intelligence-Datenbanken längst noch nicht gelöscht. Solche Negativ-Einträge wandern über Netzwerk-Logs immer weiter zu den Sperrlisten von E-Commerce-Plattformen, Zahlungs-Gateways und sozialen Netzwerken – und Sie starten gleich mit einem schlechten Ruf. Ob eine IP von der Blacklist gewaschen werden kann und wie lange das dauert, Details siehe Kann man eine IP von der Blacklist waschen? Und wie lange dauert das?.
Auch Proxy-Merkmale, die das Protokoll und die Netzwerkumgebung verraten, ziehen die Bewertung nach unten. Zum Beispiel passt die Zeitzone Ihres lokalen Systems nicht zur Stadt des Ausgangs, der MTU-Wert der Datenpakete ist auffällig, oder der Browser lässt über WebRTC die echte LAN-Adresse durchsickern. Beim WebRTC-Verbindungsaufbau tauscht der Browser ICE-Kandidaten aus, in denen die eigene Adresse enthalten ist – siehe ICE-Protokoll (RFC 8445). Wenn sich solche Details summieren, steigt der Gesamtscore schnell an, selbst wenn der Ausgang an sich noch relativ sauber ist.
Erst selbst prüfen: Auf der Startseite prüfen und sehen, wo Punkte abgezogen werden
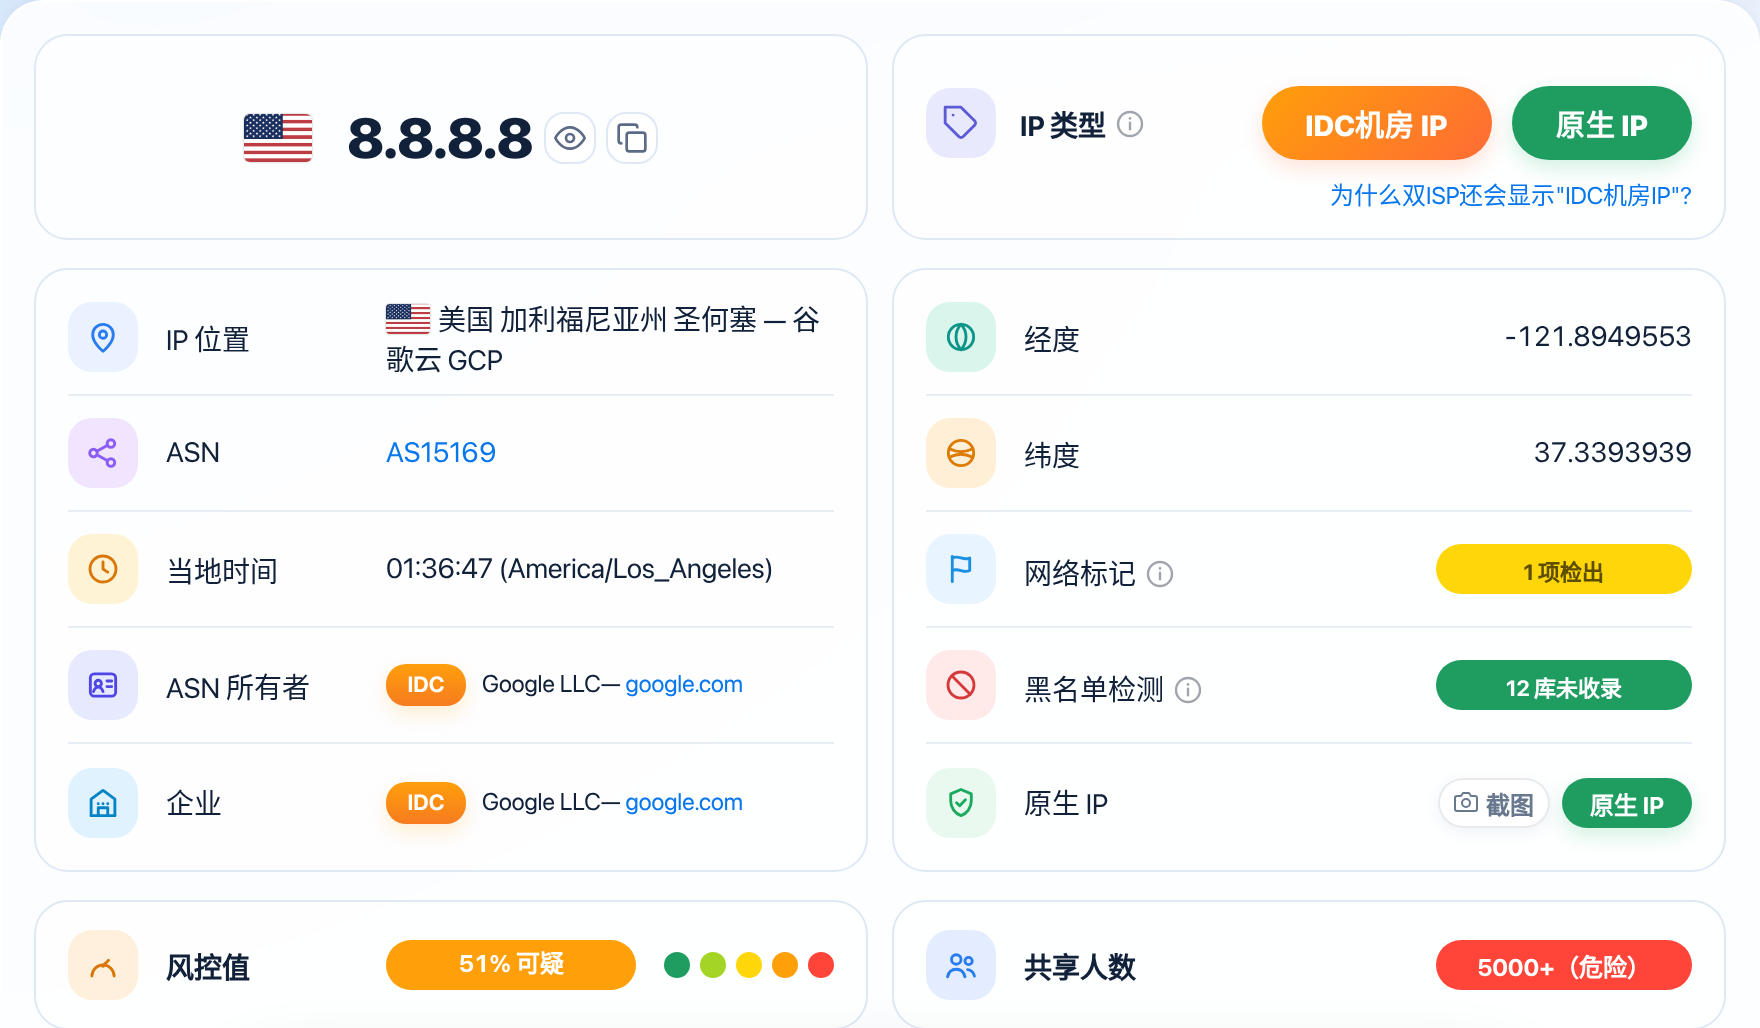
Bevor Sie etwas anpassen, raten Sie bitte auf keinen Fall. Öffnen Sie ISPing.me und prüfen Sie Ihre IP einmal auf der Startseite – so bekommen Sie alle Kennzahlen des aktuellen Nodes auf einmal und können einen umfassenden Check machen. Achten Sie vor allem auf zwei Kerndimensionen: die Stufe, der die Gesamtbewertung entspricht, und die Details der einzelnen Risikofaktoren.
Wenn das Prüfergebnis da ist, schauen Sie zuerst, in welchem Intervall der Wert liegt. ISPing.me teilt die Prüfergebnisse in fünf klare Stufen ein, und jede Stufe bedeutet eine ganz andere Toleranz der jeweiligen Dienste:
| Wertebereich | Reinheitsstufe | Risikostatus | Typisches Verhalten der Dienste |
|---|---|---|---|
<20 | Sauber | Fast keine negativen Einträge in der Vergangenheit, natürliche Umgebungsmerkmale | Hohe Erfolgsquote bei der Registrierung gängiger KI-Tools, grenzüberschreitender Shops und bei der Zahlungs-Risikokontrolle |
<35 | Ziemlich sauber | Gelegentlich leichte Schwankungen, insgesamt guter Ruf | Alltägliche Social-Media-Arbeit, Entsperren ausländischer Streaming-Dienste und normale Konto-Anmeldungen laufen im Wesentlichen reibungslos |
<50 | Durchschnittlich | Gewisse Spuren früherer Nutzung oder leichte gemeinsame Nutzung | Sensible Plattformen lösen gelegentlich eine zweite Verifizierung aus, empfehlenswert in Kombination mit einer eigenen Fingerprint-Umgebung |
<70 | Verdächtig | Bereits deutliche Missbrauchseinträge oder offengelegte Rechenzentrums-Eigenschaften | Neue Konten werden bei der Registrierung sehr leicht abgelehnt, bei häufigen Aktionen mit alten Konten kann eine Sicherheitssperre ausgelöst werden |
≥70 | Hohes Risiko | Starke Verschmutzung, hohe gleichzeitige gemeinsame Nutzung oder bereits auf einer Blacklist | Die allermeisten kommerziellen Webseiten sperren direkt, wer weitermacht, riskiert sehr wahrscheinlich eine Kontosperrung |
Schauen Sie nach dem Gesamtwert weiter unten in den Details auf die Kennzahl für die gleichzeitige Nutzung. Auch die Mitnutzerzahl ist in fünf Stufen eingeteilt: 1-10 ist exzellent, 10-100 ist gut, 100-500 ist schon mäßig, 500-5000 ist schlecht, und sobald es auf 5000+ springt, sind Sie an der roten Linie der Gefahr angekommen.
Wenn Sie diese beiden Datensätze nebeneinanderlegen, erkennen Sie schnell, was wichtig ist und was nicht. Wenn der Gesamtwert „verdächtig“ oder „hohes Risiko“ zeigt, der Netzwerktyp aber als Heim-Breitband angezeigt wird und die Zahl der gleichzeitigen Nutzer bei 10-100 liegt, dann ist sehr wahrscheinlich die lokale DNS-Konfiguration undicht, oder der vorherige Nutzer hat gerade erst eine Welle an Traffic erzeugt – das lässt sich lokal reparieren. Wenn das Ergebnis dagegen direkt Datacenter-Eigenschaften ausweist oder die Zahl der gleichzeitigen Nutzer bereits in den Bereich 500-5000 oder noch höher vorgedrungen ist, dann liegt die Ursache für die Punktabzüge in der zugrunde liegenden Leitung – mit dem Anpassen lokaler Software-Parameter retten Sie da gar nichts mehr.
4 Methoden, um das Risiko zu senken
Wenn Sie wissen, wo Punkte abgezogen werden, können Sie je nach Situation gezielt handeln. Die folgenden vier praktischen Methoden sind nach der Geschwindigkeit sortiert, mit der sie wirken – gehen Sie sie anhand Ihres eigenen Prüfberichts nacheinander durch.
Zu einer sauberen Residential-IP wechseln
Wenn Ihr Geschäft hohe Ansprüche an die Konto-Gewichtung stellt – etwa beim Betreiben eines TikTok-Kontos für die USA, bei der Registrierung von Stripe-Zahlungen oder beim langfristigen Betrieb eines Amazon-Shops – ist es am sichersten, die Rechenzentrums-Leitung durch natives Heim-Breitband zu ersetzen. Verlassen Sie sich bei der Auswahl nicht nur auf die Werbesprüche der Händler. Bitten Sie den Kundenservice vor der Bestellung um einen Test-Node und prüfen Sie, ob der ASN-Typ zu einem echten lokalen Breitbandanbieter gehört (zum Beispiel Comcast, AT&T oder British Telecom), und nicht zu einem Cloud-Anbieter. Wie Sie eine Proxy-IP richtig auswählen und welche Fallstricke es gibt, erfahren Sie unter Details siehe Wie wählt man eine Proxy-IP? Leitfaden zur Vermeidung von Fallstricken und zur richtigen Auswahl – zwei Minuten Prüfen vor dem Kauf ersparen Ihnen später viel Ärger. Nachdem Sie den neuen Node verbunden haben, leeren Sie unbedingt den Browser-Cache und die Cookies vollständig, bevor Sie sich neu anmelden, damit keine Restmarkierungen der alten Umgebung die neue Leitung gleich mit verunreinigen.
Stark geteilte Netzbereiche aktiv meiden
Manche dynamischen Heim-Breitband-Pools zeigen zwar eine private Eigenschaft, werden aber vom Anbieter massiv überverkauft: Derselbe C-Block oder sogar derselbe Ausgang wird von Hunderten oder Tausenden Menschen abwechselnd per Dial-up genutzt. In so einem Fall trennen Sie die Verbindung im Proxy-Client sofort und wechseln zu einem anderen Ausgangs-Node, oder wechseln Sie im Anbieter-Backend manuell Region und Stadt und meiden Sie bewusst die beliebten Standard-Nodes (etwa die Standard-Leitung Nummer eins in Los Angeles oder Singapur ist meist hoffnungslos überfüllt). Prüfen Sie nach jeder erfolgreichen Neu-Einwahl auf der Prüfseite die Kennzahl für die gleichzeitige Nutzung, halten Sie die Nutzerzahl stabil im Bereich 1-10 (exzellent) oder 10-100 (gut), und starten Sie erst dann mit Registrierungen oder Zahlungen.
DNS-Leaks prüfen und schließen
Oft liegt der Risiko-Score der IP-Reinheit selbst unter 20, also auf der Stufe „sauber“ – wie die einzelnen Stufen zu lesen sind, Details siehe Ab welchem Wert gilt eine IP als sauber? So liest man die einzelnen Stufen –, und trotzdem wird man beim Besuch ausländischer Webseiten als auffällig erkannt – das Problem liegt dann meist an einem DNS-Leak. Wenn Ihr Netzwerkverkehr über einen ausländischen Proxy läuft, Ihr lokales System aber weiterhin DNS-Anfragen an den DNS-Server eines inländischen Anbieters schickt, sieht die Zielseite auf einen Blick, dass Ihr echter geografischer Standort und Ihr Ausgang überhaupt nicht zusammenpassen. Die Lösung ist ganz direkt: Öffnen Sie die Netzwerkeinstellungen Ihres Computers und stellen Sie den Standard-DNS für IPv4 und IPv6 komplett auf ausländische öffentliche Resolver um (zum Beispiel 1.1.1.1 oder 8.8.8.8); aktivieren Sie gleichzeitig in den Einstellungen Ihres Proxy-Tools den Schalter „Remote-DNS-Auflösung“ oder „DNS-Hijacking“, damit alle Domain-Abfragen über den verschlüsselten Tunnel laufen und nicht über eine direkte lokale Verbindung. Standardmäßig werden DNS-Anfragen im Klartext gesendet – selbst HTTPS-Websites verbergen die Namensauflösung nicht, siehe DNS-Anfragen im Klartext. Testen Sie nach der Reparatur gleich in einer Runde, ob die echte IP leakt, Details siehe Wie testet man, ob ein Proxy die echte IP leakt?.
Einem eigenen Node eine Abklingzeit für die Risikokontrolle lassen
Wenn Sie eine eigene, exklusive native Heim-Breitband-Leitung haben, deren Risiko-Score nur deshalb in die Höhe geschossen ist, weil Sie in den letzten Tagen in kurzer Zeit häufig Konten registriert oder Anmeldungen gewechselt haben, dann werfen Sie sie nicht gleich weg. Die Verhaltensbewertung von Risikokontrollsystemen hat in der Regel einen zeitlichen Abklingmechanismus: Stellen Sie einfach die hochfrequenten auffälligen Anfragen ein und lassen Sie den Node 7 bis 14 Tage ruhen. In der Zwischenzeit können Sie ihn gelegentlich nutzen, um ganz normal Nachrichten zu lesen oder YouTube-Videos zu schauen und so den Alltag eines echten Haushaltsnutzers nachzuahmen – dann sinkt die dynamische Verhaltensgewichtung langsam wieder, und der Risiko-Score folgt von selbst nach unten. Wie lange es nach einem IP-Wechsel dauert, bis der Risiko-Score wieder sauber wird, Details siehe Wie lange dauert es, bis der Risiko-Score nach einem IP-Wechsel wieder sauber wird?.
Wann sich ein IP-Wechsel mehr lohnt als eine Reparatur
Nicht jede Auffälligkeit ist es wert, dass man Zeit in ihre Reparatur steckt. In Proxy-Netzwerken sind viele zugrunde liegende Hardware-Eigenschaften und historische Vertrauenswerte einmal festgelegt – als Einzelnutzer haben Sie dann praktisch keine Chance mehr, das Blatt zu wenden. Wer stur weiter repariert, verschwendet nur Zeit und riskiert im schlimmsten Fall sein Kernkonto.
Sobald Sie im Prüfergebnis eines der folgenden Signale sehen, zögern Sie nicht – ein Wechsel zu einer neuen Leitung ist wirksamer als jede Anpassung:
- Bereits auf einer öffentlichen Blacklist: Sobald ein Eintrag in einer Threat-Intelligence-Datenbank angelegt ist, ist der Entsperrungsprozess extrem langwierig. Meist muss der Adressinhaber – also das Datacenter oder der Anbieter – per E-Mail Einspruchsmaterialien einreichen, und ein normaler Mietnutzer hat dafür gar keine Berechtigung. Prüfen Sie zuerst auf Spamhaus: Blacklist-Prüfung und Einspruch, ob Ihre IP gelistet ist, und entscheiden Sie dann zwischen Einspruch und Wechsel. Selbst wenn man gelegentlich die Entfernung aus einer einzelnen Datenbank erreicht, behalten die anderen Dutzenden kommerziellen Risikokontroll-Datenbanken ihre Negativ-Einträge.
- Mitnutzerzahl auf
5000+im Gefahrenbereich: Das ist der typische öffentliche Pool, auf dem Tausende reiten – jeden Tag laufen Tausende von Geräten darüber und führen automatisierte Skripte aus. Selbst wenn Sie heute selbst ganz brav im Netz surfen, nutzen in derselben Sekunde noch Hunderte Fremde diesen Ausgang, um Schnittstellen zu befeuern – der Risiko-Score kann dann niemals sinken. - Untere Ebene fest als Rechenzentrums-IP markiert: Solange der ASN einem Datacenter zugeordnet ist, erkennt die Zielplattform schon beim TCP-Handshake, dass es sich um eine Rechenzentrums-IP handelt – egal, wie Sie den Browser-Fingerprint ändern, das Betriebssystem wechseln oder den DNS anpassen. Für Geschäfte, die langfristig stabil laufen müssen, geben Sie solche Leitungen direkt auf und beschaffen sich eine neue, hochwertige Residential-IP – das ist der richtige Weg, um Verluste zu stoppen.
- Dynamischer Dial-up-Pool springt immer wieder in gefährliche Bereiche zurück: Manche günstigen Anbieter haben insgesamt nur ein paar schmutzige Netzbereiche. Sie trennen die Verbindung zehnmal, und die neu zugewiesene Adresse landet trotzdem wieder im verdächtigen oder Hochrisiko-Bereich – dann ist die IP-Reinheit des gesamten Pools komplett ruiniert. Einen anderen Anbieter zu wählen ist deutlich günstiger, als im Pool weiter zu ziehen.
Häufige Fragen
Kann man einen Risiko-Score von 80 noch nutzen?
Ein Wert von 80 liegt bereits im Hochrisiko-Bereich von ≥70. Normales Surfen ist zwar kein Problem, aber für die Registrierung neuer Konten, grenzüberschreitende Zahlungen oder die Anmeldung bei sensiblen Social-Media-Konten wird man sehr wahrscheinlich direkt gesperrt oder sogar das Konto gesperrt. Prüfen Sie sofort, ob DNS undicht ist oder die gemeinsame Nutzung über dem Limit liegt – wenn sich das nicht reparieren lässt, wechseln Sie direkt zu einer neuen Leitung.
Was tun, wenn die neue IP nach einem Neustart des Modems immer noch einen hohen Risiko-Score hat?
In manchen Regionen ist der dynamische Pool der Breitbandanbieter insgesamt stark verschmutzt, und die neue Adresse nach einem Modem-Neustart kann immer noch im selben Hochrisiko-Netzbereich liegen. Schalten Sie das Gerät 10 Minuten stromlos und wählen Sie sich dann neu ein, damit das Breitband eine Adresse aus einem anderen Bereich bekommt; wenn mehrfaches Neueinwählen weiterhin hohes Risiko zeigt, brauchen Sie einen eigenen Proxy-Node.
Warum hat eine gerade gekaufte exklusive statische Residential-IP trotzdem einen hohen Risiko-Score?
„Exklusiv“ bedeutet nur, dass sie gerade nur von Ihnen genutzt wird – nicht, dass sie keine Vorgeschichte hat. Wenn der vorherige Mieter sie für Massengeschäfte genutzt oder eine Plattformsperre ausgelöst hat, bleiben die Negativ-Einträge in der Regel mehrere Wochen bestehen. In so einem Fall wenden Sie sich direkt an den Anbieter, legen Sie einen Screenshot der Prüfung vor und verlangen Sie einen kostenlosen Wechsel zu einer sauberen, unbelasteten Leitung.
Warum kann eine Webseite meine echte Umgebung trotzdem erkennen, obwohl ich lokal einen globalen Proxy aktiviert habe?
Der globale Modus übernimmt in der Regel nur den regulären Traffic auf Anwendungsebene. Wenn das lokale System-DNS weiterhin direkt über einen inländischen Anbieter läuft oder der Browser WebRTC-Hardware-Durchgriff aktiviert hat, sind die echten Netzwerkmerkmale weiterhin sichtbar. Aktivieren Sie in der Proxy-Software die Remote-DNS-Auflösung und deaktivieren Sie im Browser WebRTC-Leaks.
Hinweise
- Verlassen Sie sich nicht auf ein einzelnes Prüfergebnis: Verschiedene Plattformen gewichten Threat-Intelligence-Datenbanken unterschiedlich. Ein niedriger Wert bei einer einzigen Prüfung bedeutet nicht, dass alle Webseiten Sie sofort durchlassen – testen Sie vor wichtigen Konto-Aktionen lieber erst mit einem Testkonto, ob die Umgebung stabil ist.
- Häufiges Wechseln der Nodes löst erst recht die Risikokontrolle aus: Wechseln Sie während einer Konto-Anmeldung auf keinen Fall alle paar Minuten den Ausgang in ein anderes Land oder eine andere Stadt. Wenn der geografische Standort in kurzer Zeit zu stark springt, wird das Konto selbst wegen auffälliger Anmeldung an einem fremden Ort direkt gesperrt – selbst wenn jeder einzelne Punkt sauber ist.
- Umgebungsisolation ist genauso wichtig wie die Leitung: Selbst der sauberste Ausgang rettet keinen Browser-Fingerprint, der ungeschützt im Netz unterwegs ist. Wer mehrere Konten betreibt, muss unbedingt eigene Browser-Profile verwenden, damit Cookies und lokaler Cache nicht zwischen den Konten vermischt werden.
Prüfen Sie Ihren IP-Risiko-Score
Gib eine IP auf ISPing.me ein, um Risiko-Score, Reinheit, Nutzeranzahl und alle weiteren Risikosignale im Detail zu sehen.
Jetzt prüfenWeiterführende Artikel:Was ist IP-Reinheit? So liest man den Risiko-ScoreWas bedeutet die Mitnutzerzahl einer IP – und warum ist sie wichtig?Was tun, wenn die IP auf einer Blacklist steht? Prüfung und EntfernungWarum wird bei Dual-ISP trotzdem eine „IDC-Rechenzentrums-IP“ angezeigt?Residential-IP vs. Rechenzentrums-IP: Was ist der Unterschied?Was ist ein DNS-Leak? Wie erkennt man ihn?Wie wählt man eine Proxy-IP? Leitfaden zur Vermeidung von Fallstricken und zur richtigen Auswahl