


风险值高怎么办?如何降低 IP 风险值?
IP 风险值高怎么办?想要快速降低 IP 风险值,核心思路是先排查扣分源头,能通过修复 DNS 泄露或等待冷却解决的就局部调整,一旦涉及机房段或黑名单直接换干净的住宅 IP 最省事。 多数账号触发风控并非单一原因,盲目折腾往往越改越乱,按步骤定位根源才能把风险压下来。
很多朋友刚买完节点,拿去注册 Claude 或登录跨境店铺,页面直接弹窗报错甚至秒封,回头一查才发现当前节点的IP 纯净度已经亮了红灯。面对居高不下的风控值,其实不用急着把整套环境推倒重来,搞清楚底层扣分逻辑就能对症下药。
风险值高的常见原因
为什么同一个网页别人打开秒过,你一访问就弹人机验证?目标网站的防欺诈系统在建立连接的那一刻,就已经给你的出口地址打好了标签。
最常见的原因是共享人数严重超标。不少低价机场或多人拼车节点,同一时间几百上千人挤在同一个出口上。比如共享人数 800 的地址拿去注册 Claude 或 OpenAI,大概率会被直接拦在验证码环节,因为同一时间段内来自这个出口的注册请求实在太密集了。风控系统不需要分析你的操作习惯,光看并发请求密度就能判定这是异常代理流量。
归属类型不对也会直接拉高判定等级。很多商家售卖的廉价线路本质上是数据中心的机房 IP,这类段位在公开数据库中早就标记为商业服务器。正常家庭用户不会每天 24 小时挂在云服务器上刷网页,风控引擎看到服务器属性就会默认提高警惕。哪怕有些服务商宣传自己拥有双 ISP 线路,如果底层广播属性依然挂在数据中心名下,照样会被识别出来,导致权重被大幅压低。
历史污点同样致命。如果这个地址之前被用来跑过批量爬虫、发过垃圾邮件或者撞库攻击,它大概率已经进了黑名单,具体排查和移除方法详见IP进了黑名单怎么办?查询与移除方法。你刚接手时看着风平浪静,其实它在各大威胁情报库里的案底还没消。这类负面记录会顺着网络日志不断同步到电商平台、支付网关和社交网站的拦截列表里,让你一上来就背黑锅。黑名单里的 IP 能不能洗白、要等多久,详见IP 在黑名单里能洗白吗?要多久?。
协议与网络环境暴露的代理特征也会拖后腿。比如本地系统时区与出口所在城市对不上、数据包 MTU 值异常,或者浏览器 WebRTC 漏出了真实局域网地址。WebRTC 建连时交换的 ICE 候选地址就包含本机地址,见ICE 协议(RFC 8445)。这些细节叠加在一起,哪怕出口本身还算干净,整体评分也会被迅速拉高。
先自查:去首页查一次,看哪项扣分
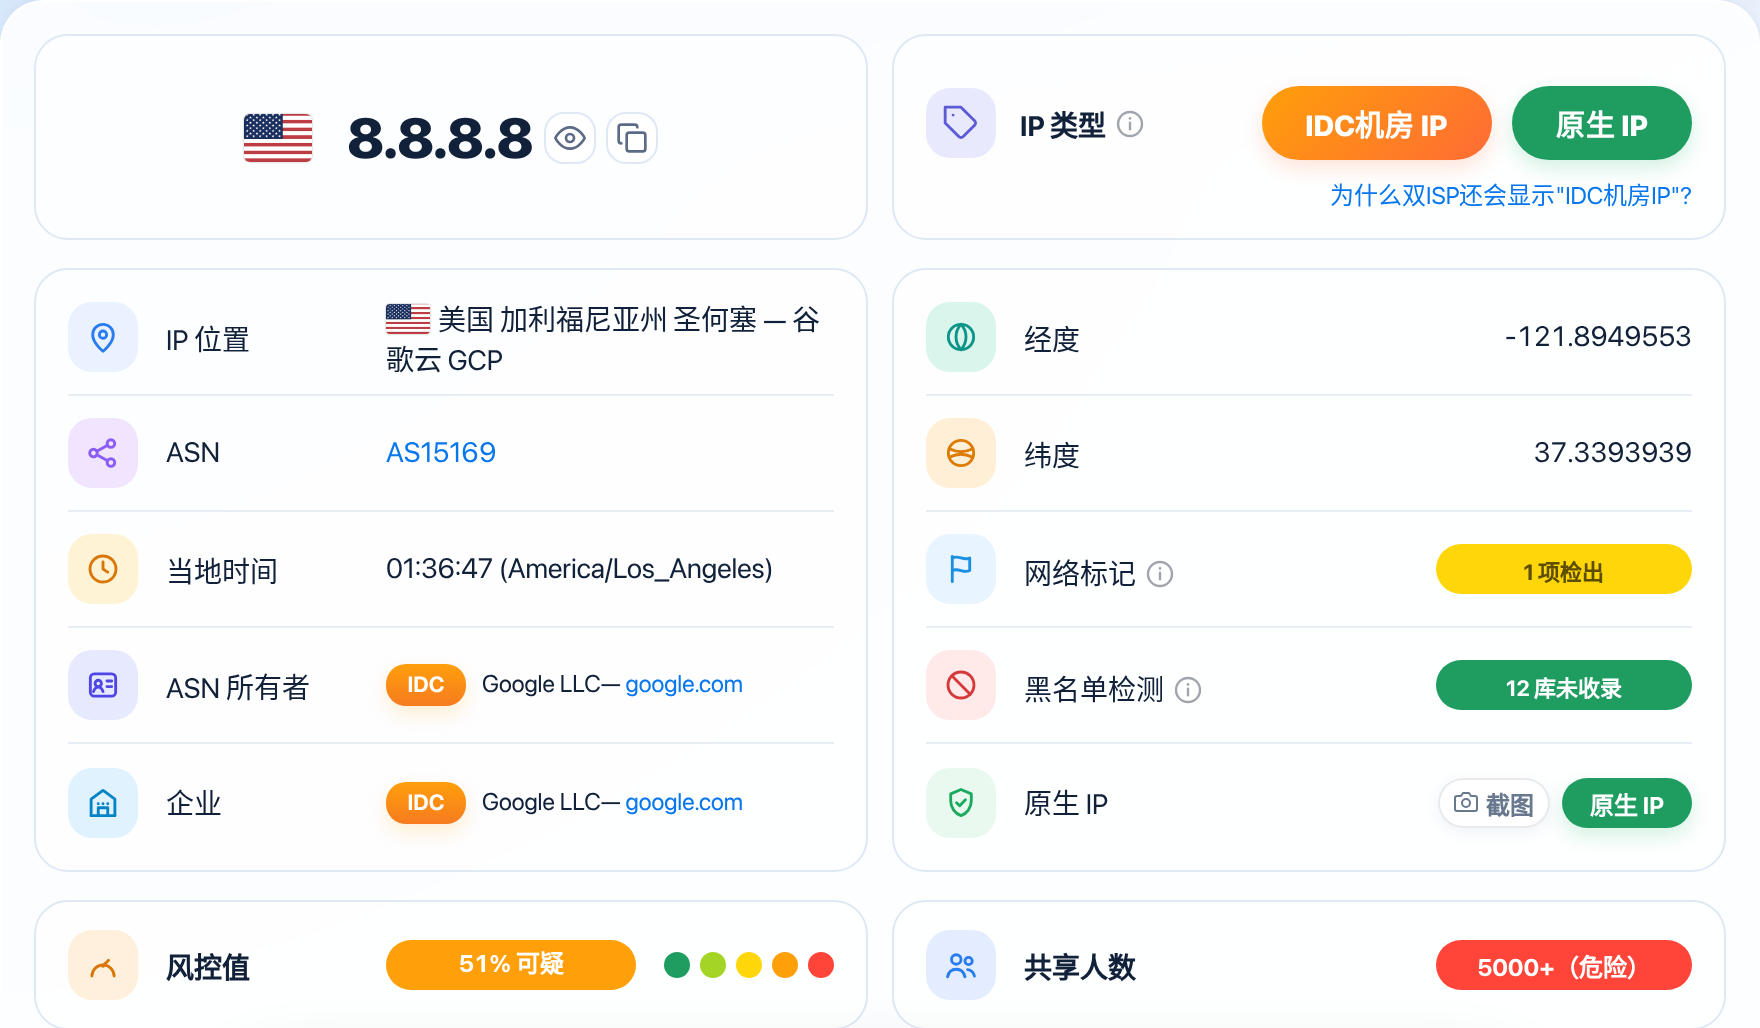
在动手调整之前,千万别靠猜。你可以直接打开 ISPing.me 首页查一次,把当前节点的各项指标拉出来做个全面体检。重点盯住两个核心维度:综合评分对应的档位,以及具体的风险因子明细。
检测结果出来后,先看分值落在哪个区间。ISPing.me 把检测结果划分为五个明确的梯度,不同梯度对应的业务容忍度完全不同:
| 分值区间 | 纯净度评级 | 风险状态说明 | 常见业务表现 |
|---|---|---|---|
<20 | 纯净 | 几乎无负面历史记录,环境特征自然 | 注册主流 AI 工具、跨境电商店铺及支付风控通过率高 |
<35 | 较纯净 | 偶有轻微波动,整体信誉良好 | 日常社媒运营、海外流媒体解锁及普通账号登录基本顺畅 |
<50 | 一般 | 存在一定历史使用痕迹或轻度共享 | 敏感平台偶尔触发二次验证,建议配合独立指纹环境使用 |
<70 | 可疑 | 已有明显滥用记录或机房属性暴露 | 注册新账号极易被拒,老账号频繁操作可能触发安全锁定 |
≥70 | 高风险 | 深度污染、高并发共享或已入黑名单 | 绝大多数商业网站直接拦截,继续使用大概率导致封号 |
看完总分,接着往下翻明细里的并发指标。共享人数同样分为五档:1-10 属于极好,10-100 属于良好,100-500 已经较差,500-5000 则是很差,一旦跳到 5000+ 就进入危险红线了。
对照这两组数据,你很快就能分清主次。如果总分显示可疑或高风险,但网络类型显示为家庭宽带且并发人数在 10-100 之间,说明大概率是本地 DNS 配置漏了马脚,或者前任用户刚刷过一波流量,这种属于局部可修的状态。反过来,如果结果直接标明数据中心属性,或者并发人数已经冲进 500-5000 甚至更高,那扣分根源就在底层线路上,靠调本地软件参数根本救不回来。
降风险的 4 个办法
找准了扣分项,就可以按具体情况动手处理。下面这四个实操办法按见效速度排序,你可以对着自己的检测报告逐一排查。
切换干净的住宅 IP
如果你的业务对账号权重要求高,比如养美区 TikTok 账号、注册 Stripe 收款或长期运营亚马逊店铺,最稳妥的动作是把机房线路替换成原生家宽。挑选时别只看商家海报上的宣传语,下单前先向客服要测试节点,确认 ASN 类型归属于当地真实的宽带运营商(例如 Comcast、AT&T 或英国电信这类民用宽带),而不是云厂商。关于代理 IP 的挑选技巧,买之前多花两分钟核对能省掉后续大把麻烦,避坑要点详见代理IP怎么选?避坑指南与挑选标准。连上新节点后,记得把浏览器缓存和 Cookie 彻底清空再重新登录,避免旧环境的残留标记把新线路一起污染。
主动避开高共享网段
有些动态家宽池虽然显示民用属性,但因为服务商超卖严重,同一个 C 段甚至同一个出口被成百上千人轮流拨号。遇到这种情况,立刻在代理客户端里断开重连,换一个不同的出口节点,或者在服务商后台手动切换地区与城市,刻意避开热门默认节点(比如美国洛杉矶、新加坡的默认一号线路往往拥挤不堪)。每次重新拨号成功后,都在检测页核对一下并发指标,把使用人数稳定控制在 1-10 极好或 10-100 良好区间内,再开始执行注册或支付动作。
排查并封堵 DNS 泄露
很多时候出口本身的 IP 纯净度评分不到 20,属于纯净级别,各档位怎么看,详见IP 纯净度多少分算干净?各档位怎么看?,但一访问海外网站照样被识别出异常,问题往往出在DNS 泄露上。当你的网络流量走了海外代理,本地系统却依然向国内运营商的 DNS 服务器发起域名解析请求时,目标网站一眼就能看出你的真实地理位置与出口完全矛盾。解决步骤很直接:打开电脑的网络适配器设置,把 IPv4 和 IPv6 的默认 DNS 全部改成海外公共解析地址(比如 1.1.1.1 或 8.8.8.8);同时在代理工具设置里开启“远程 DNS 解析”或“DNS 劫持”开关,确保所有域名查询都顺着加密隧道发出去,不走本地直连通道。默认情况下 DNS 查询以明文发送,连 HTTPS 网站也遮不住域名解析,见DNS 查询默认以明文发送。修完顺手测一轮有没有漏真实 IP,详见如何测试代理是否泄露真实 IP?。
给独立节点留出风控衰减期
如果你手里握着一条独享的原生家宽线路,只是因为前几天短时间内频繁注册账号或切换登录,导致临时的IP 风险值飙升,这时候先别急着丢弃。风控系统的行为评分通常带有时间衰减机制,只要停止高频异常请求,把这个节点静置冷却 7 到 14 天。期间可以偶尔用它正常浏览新闻网页、看看 YouTube 视频,模拟真实家庭用户的日常作息,等动态行为权重慢慢回落,风控值自然会跟着降下来。换 IP 后风控值多久变干净,详见换 IP 后风控值多久变干净?。
什么情况下换 IP 比修更划算
并不是所有异常都值得花时间去修。在代理网络里,很多底层硬件属性和历史信用一旦定型,个人用户几乎没有翻盘的余地,硬修只会白白浪费时间甚至赔上核心账号。
一旦在检测结果里看到下面这几种信号,别犹豫,直接换新线路比什么调整都管用:
- 已经进了公开黑名单:威胁情报库的收录记录一旦生成,解封流程极其漫长,往往需要地址持有方(也就是机房或运营商)发邮件提交申诉材料,普通租用用户根本没有操作权限。先在Spamhaus 黑名单查询与申诉入口查一下自己的 IP 有没有被收录,再决定走申诉还是直接换线。哪怕偶尔申请移除了某一家库的记录,其他几十家商业风控库依然保留着不良记录。
- 并发人数飙升到
5000+危险档:这种属于典型的万人骑公共池,成千上万台设备每天都在用它跑自动化脚本。就算你今天自己规规矩矩浏览网页,同一秒钟还有几百个陌生人在用这个出口刷接口,风控值永远不可能降下来。 - 底层被死死标记为机房 IP:只要 ASN 归属在数据中心名下,无论你怎么改浏览器指纹、换操作系统或者调 DNS,目标平台在 TCP 握手阶段就能认出它是机房 IP。对于需要长期稳定运营的业务,直接放弃这类线路,重新采购一条高信誉的住宅 IP 才是止损的正确姿势。
- 动态拨号池反复跳回高危段:有些廉价代理商手里总共就那么几个脏网段,你断开重连十次,分配到的新地址依然落在可疑或高风险区间,说明整个池子的 IP 纯净度已经彻底烂掉了,直接更换服务商比在池子里抽奖划算得多。
常见问题
风险值 80 还能用吗?
分值达到 80 已经落入 ≥70 的高风险区间,普通浏览网页虽然不影响,但拿去注册新账号、操作跨境支付或登录敏感社媒大概率会被直接拦截甚至封号。建议立刻排查是否泄露 DNS 或共享超标,修不好就直接更换新线路。
重启光猫换来的新 IP 风险值还是很高怎么办?
部分地区宽带运营商分配的动态池整体污染较重,重启光猫分配到的新地址可能仍在同一高风险网段内。建议断电等待 10 分钟后再拨号,让宽带重新获取跨段地址;若多次重拨依然高危,则需要更换独立代理节点。
为什么刚买的独享静态住宅 IP,查出来风险值依然偏高?
独享只代表当前只有你一个人在用,不代表它没有历史前科。上一任租户如果用它跑过批量业务或触发过平台封禁,污点记录通常会保留数周。遇到这种情况可以直接联系服务商提供检测截图,要求免费更换一条未受污染的干净线路。
本地开了全局代理,为什么网站还是能识别出我的真实环境?
全局模式通常只接管了常规应用层流量,如果本地系统 DNS 仍走国内运营商直连,或者浏览器开启了 WebRTC 硬件穿透,真实网络特征依然会暴露。需要在代理软件中开启远程 DNS 解析,并在浏览器里禁用 WebRTC 泄露。
注意事项
- 别迷信单次检测结果:不同平台采用的威胁情报库权重不同,单一检测分值低不代表所有网站都能秒过,重要账号操作前建议先用小号测试环境稳定性。
- 频繁切换节点反而触发风控:账号登录期间切忌几分钟换一个国家或城市的出口,短时间内地理位置跨度过大,哪怕每个单点都很干净,账号本身也会因为异地登录异常被直接锁定。
- 环境隔离与线路同样重要:再干净的出口也救不了裸奔的浏览器指纹,多账号运营务必配合独立浏览器配置文件,避免 Cookie 和本地缓存串号。