


リスクスコアが高いときはどうする?IPのリスクスコアを下げる方法
リスクスコアが高いときはどうする?IPのリスクスコアを早く下げたいなら、コアはまず減点の原因を調べることだ。DNSリークの修正や冷却待ちで解決できるなら局所的に調整し、データセンターのセグメントやブラックリストが絡むなら、キレイな住宅IPに直接変えるのが一番手っ取り早い。 ほとんどのアカウントがリスク管理に引っかかるのは、単一の原因ではない。やみくもにいじると、かえってどんどん悪くなる。手順に沿って根源を特定してこそ、リスクを抑えられる。
ノードを買ったばかりの友人が、Claudeへの登録や越境店舗へのログインに使い、ページが直接エラーをポップアップしたり、即アカウント停止になったりする。後で調べると、今のノードのIP純度がすでに赤信号だった。高いままのリスクスコアを前にしても、環境全体を壊して作り直す必要はない。底の減点ロジックが分かれば、症状に合わせた対処ができる。
リスクスコアが高いよくある原因
なぜ同じウェブページを他人は一瞬で開けるのに、あなたがアクセスすると人間認証が出るのか。対象サイトの不正防止システムは、接続が確立した瞬間に、あなたの出口アドレスにすでにタグを付けている。
一番よくある原因は共有人数の深刻な超過だ。格安プロキシや複数人で相乗りのノードでは、同じ時間に何百・何千人もの人が同じ出口に殺到している。たとえば共有人数800のアドレスでClaudeやOpenAIに登録すれば、認証の段階で直接止められる可能性が高い。同じ時間帯にこの出口からの登録リクエストがあまりに密集しているからだ。リスク管理システムはあなたの操作習慣を分析する必要すらない。同時リクエストの密度だけ見れば、異常なプロキシトラフィックだと判断できる。
帰属タイプの不一致も、判定レベルを直接引き上げる。業者が売る格安回線の本質は、データセンターのデータセンターIPであることが多い。こういうセグメントは公開データベースですでに商用サーバーとしてマークされている。普通の家庭ユーザーが毎日24時間クラウドサーバーに張り付いてウェブを見ることはないので、リスク管理エンジンはサーバー属性を見ればデフォルトで警戒を強める。業者によってはデュアルISP回線をうたっていても、底のブロードキャスト属性が依然としてデータセンター名義なら、やはり見抜かれて重みが大幅に押し下げられる。
過去の汚点も同じくらい致命的だ。このアドレスが以前、一括クローラーやスパムメール、パスワードリスト攻撃に使われていたなら、たいていすでにブラックリストに入っている。具体的な確認と解除方法はIPがブラックリストに入ったら?確認方法と解除方法を参照。あなたが引き継いだときは平穏に見えても、各脅威インテリジェンスにおける前科はまだ消えていない。こうしたネガティブな記録はネットワークログに沿ってECプラットフォーム、決済ゲートウェイ、SNSのブロックリストへと次々に同期され、最初から濡れ衣を着せられることになる。ブラックリスト入りのIPはキレイになるのか、どれくらいかかるのかは、詳しくは『IPがブラックリストに入ったらキレイになる?どれくらいかかる?』を参照。
プロトコルとネットワーク環境が露呈するプロキシの特徴も足を引っ張る。たとえばローカルシステムのタイムゾーンが出口のある都市と合っていない、データパケットのMTU値が異常、ブラウザーのWebRTCが本当のLANアドレスを漏らしている。WebRTCは接続時に交換するICE候補アドレスに自機のアドレスを含んでいる(ICEプロトコル(RFC 8445)参照)。こうした細部が重なれば、出口自体がまだキレイでも、全体のスコアはあっという間に引き上げられる。
まずセルフチェック:トップページでチェックして、どこで減点されたか確認
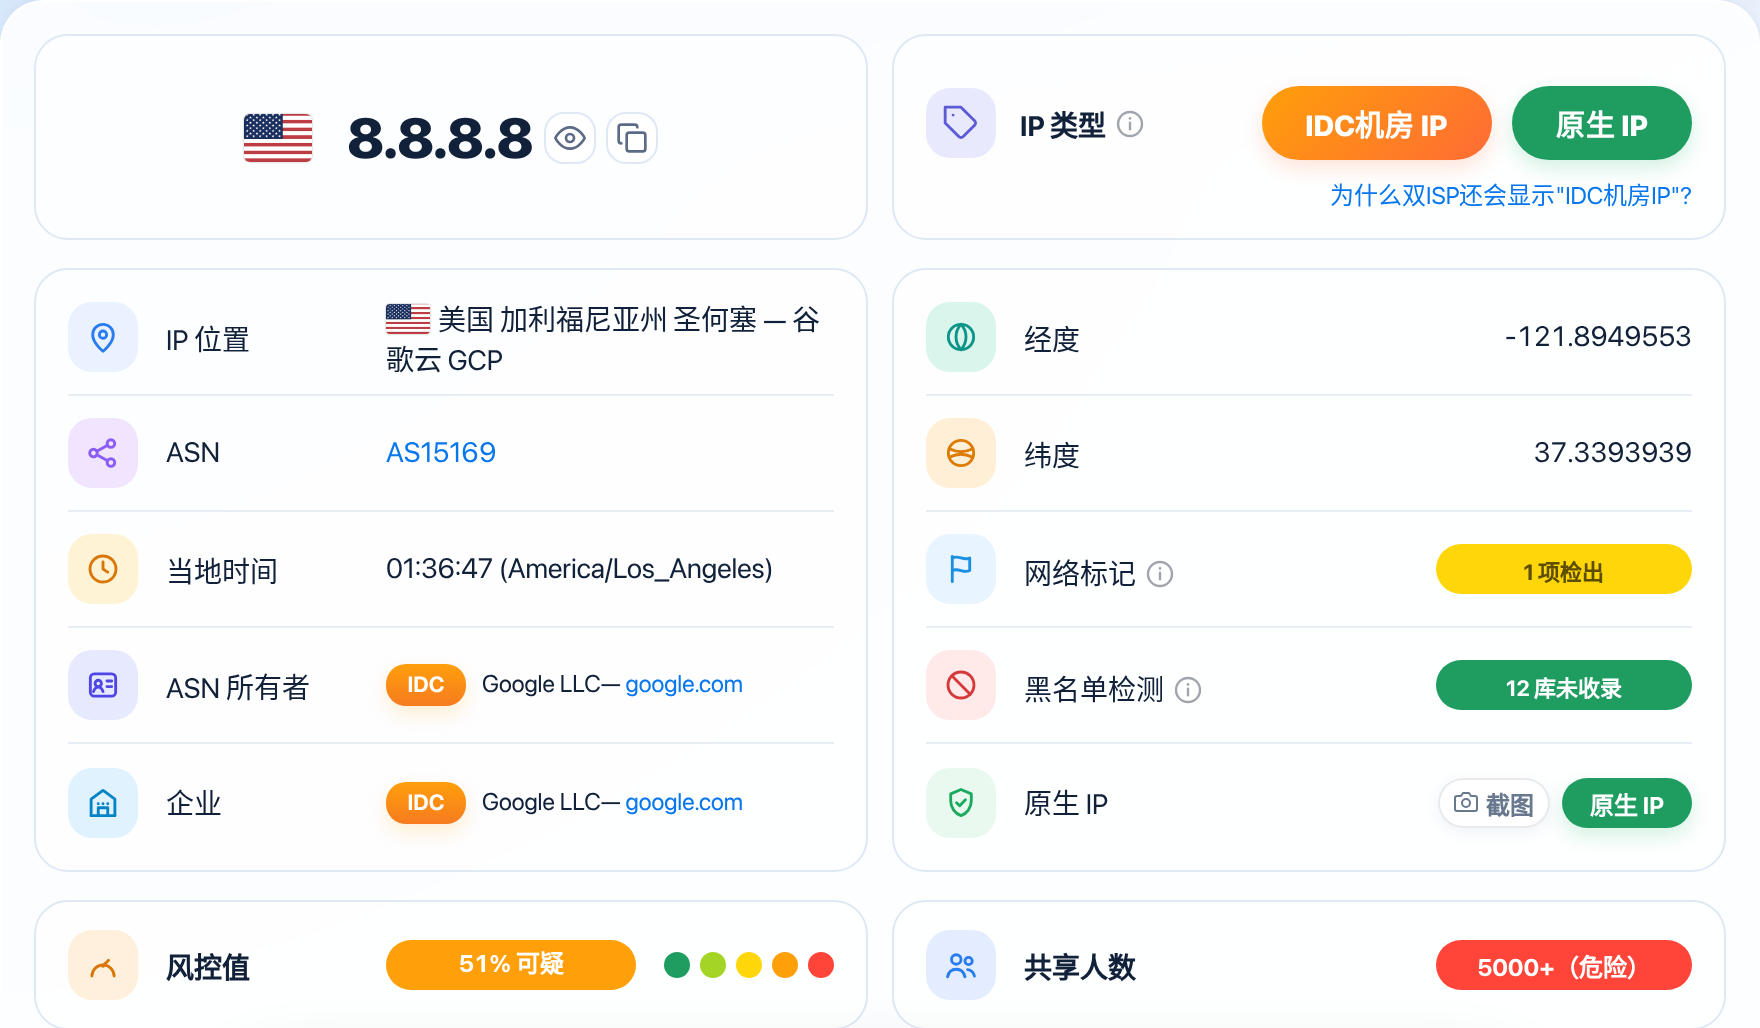
手を動かす前に、推測に頼ってはいけない。ISPing.meのトップページでチェックを直接開き、今のノードの各指標を引っ張り出して、総合的な健康診断をすればいい。注目すべきコアは2つだ。総合スコアに対応するランクと、具体的なリスク因子の明細だ。
チェック結果が出たら、まずスコアがどの範囲に入るか見る。ISPing.meはチェック結果を5つの明確な段階に分けている。段階ごとに業務の許容度はまったく違う。
| スコア範囲 | 純度ランク | リスク状態 | よくある業務での現れ方 |
|---|---|---|---|
<20 | 純粋 | ほぼネガティブな履歴なし、環境の特徴も自然 | 主流AIツール登録、越境EC店舗、決済のリスク管理の通過率が高い |
<35 | 比較的純粋 | たまに軽い変動があるが、全体の信用は良好 | 日常のSNS運用、海外ストリーミングのロック解除、普通のアカウントログインはほぼスムーズ |
<50 | 普通 | 一定の利用履歴や軽い共有がある | 敏感なプラットフォームでたまに二段階認証が出る。独立したフィンガープリント環境との併用がおすすめ |
<70 | 疑わしい | 明らかな悪用記録がある、またはデータセンター属性が露見 | 新規アカウント登録はほぼ拒否。既存アカウントの頻繁な操作でセキュリティロックが出ることも |
≥70 | 高リスク | 深刻な汚染、高同時接続の共有、またはブラックリスト入り | ほとんどの商用サイトが直接ブロック。そのまま使うとアカウント停止になる可能性が高い |
合計点を見たら、次に明細の同時接続指標を見る。共有人数も5段階に分かれている。1-10 は最高、10-100 は良好、100-500 はすでにやや悪い、500-5000 はとても悪い、5000+ になれば危険ラインだ。
この2組のデータを見比べれば、すぐ主従が分かる。合計点が疑わしい・高リスクなのに、ネットワークタイプが家庭ブロードバンドで、同時接続数が 10-100 の範囲なら、たいていローカルのDNS設定が漏れているか、前のユーザーが直前に大量のトラフィックを流しただけの、局所的に直せる状態だ。逆に、結果が直接データセンター属性を示していたり、同時接続数が 500-5000、さらにもっと上まで行っていたりすれば、減点の根源は底の回線にあり、ローカルソフトのパラメータをいじっても救えない。
リスクを下げる4つの方法
減点項目が分かったら、状況に合わせて手を動かせる。下の4つの実践方法は効果が出る速さ順に並べた。自分のチェックレポートと照らし合わせながら、1つずつ確認していこう。
キレイな住宅IPに切り替える
業務でアカウントの重みが大事なら——米国のTikTokアカウント育成、Stripeでの收款登録、Amazon店舗の長期運用など——一番手堅いのは、データセンター回線をネイティブ住宅回線に置き換えることだ。選ぶときは業者の広告文句だけ見ないこと。注文前にカスタマーサポートにテストノードをもらい、ASNのタイプが地元の本物のブロードバンド事業者(Comcast、AT&T、英国テレコムなどの民生ブロードバンド)に属していることを確認すること。クラウド業者ではないこと。プロキシIPの選び方のコツは、買う前に2分だけ時間をかけて確認すれば、後の大きな手間を省ける。落とし穴のポイントはプロキシIPの選び方:失敗を避けるガイドと選択基準を参照。新しいノードにつないだら、ブラウザーのキャッシュとCookieを完全に消してから再ログインし、古い環境の残りマークが新しい回線まで汚染しないようにすること。
高共有のセグメントを積極的に避ける
動的住宅プールの中には、民生属性と表示されながら、業者の売りすぎがひどく、同じCセグメント、さらには同じ出口を何百・何千人が順番にダイヤルしているものもある。こういう場合は、プロキシクライアントで即切断・再接続し、別の出口ノードに変えるか、業者の管理画面で地域や都市を手動で切り替え、人気のデフォルトノード(アメリカ・ロサンゼルスやシンガポールのデフォルト1番回線など、たいてい大混雑)を意識的に避けること。再ダイヤルが成功するたびに、チェックページで同時接続指標を確認し、利用人数を 1-10 最高、または 10-100 良好の範囲内に安定させてから、登録や決済の操作を始めること。
DNSリークを調べて遮断する
出口自体のIP純度スコアが20未満で純粋レベルだ。各ランクの見方は詳しくは『IP純度は何点ならキレイ?各ランクの見方』を参照。それでも海外サイトにアクセスするとやはり異常だと見抜かれることが多い。問題はたいていDNSリークにある。ネットワークトラフィックが海外プロキシを通っているのに、ローカルシステムが相変わらず国内事業者のDNSサーバーにドメイン解決のリクエストを送っていると、対象サイトは一目で本当の地理的位置と出口がまったく矛盾していることが分かる。解決手順はシンプルだ。パソコンのネットワークアダプター設定を開き、IPv4とIPv6のデフォルトDNSをすべて海外の公開解決アドレス(たとえば 1.1.1.1 や 8.8.8.8)に変える。同時にプロキシツールの設定で「リモートDNS解決」や「DNSハイジャック」のスイッチをオンにし、すべてのドメイン問い合わせが暗号化トンネルを通るようにして、ローカル直結ルートを通らないようにする。DNSクエリはデフォルトで平文で送信されるため、HTTPSサイトでもドメイン解決までは隠せない。直したら、ついでに本当のIPが漏れていないか一通りテストするといい。詳しくは『プロキシが本当のIPを漏らしていないかテストする方法』を参照。
専用ノードにリスク管理の減衰期間を与える
手元に専用のネイティブ住宅回線があって、数日前に短期間で頻繁にアカウント登録やログイン切り替えをしたせいで、一時的にリスクスコアが跳ね上がっただけなら、慌てて捨てないこと。リスク管理システムの行動スコアには通常、時間による減衰の仕組みがある。高頻度の異常リクエストを止め、このノードを7〜14日ほど静置して冷やすだけでいい。その間はたまにニュースページを普通に見たり、YouTubeを見たりして、本物の家庭ユーザーの日常をまねれば、動的な行動の重みがゆっくり下がり、リスクスコアも自然と下がっていく。IPを変えたらリスクスコアがどれくらいでキレイになるかは、詳しくは『IPを変えたらリスクスコアはどれくらいでキレイになる?』を参照。
修理よりIPを変えたほうが得な場合
すべての異常に時間をかけて直す価値があるわけではない。プロキシネットワークでは、底のハードウェア属性や過去の信用が一度決まってしまうと、個人ユーザーにはほぼ逆転の余地がなく、無理に直しても時間の無駄になり、コアアカウントまで失いかねない。
チェック結果で下のシグナルが見えたら、迷わず直接新しい回線に変えるのが、どんな調整よりも効く。
- すでに公開ブラックリストに入っている:脅威インテリジェンスへの収録記録が一度できると、解除の手順は極めて長く、たいていはアドレスの保有者(つまりデータセンターや事業者)がメールで申し立て資料を出さなければならず、普通の借り手ユーザーには操作権限がない。まずSpamhausのブラックリスト確認・異議申立ページで自分のIPが収録されているか調べ、申し立てするか回線を変えるか決めるといい。たまたまどこか1つのデータベースの記録を解除できても、他の何十もの商用リスク管理データベースには依然として不良記録が残っている。
- 同時接続数が
5000+の危険ランクまで跳ね上がっている:これは典型的な万人共有の公開プールで、何千ものデバイスが毎日これを使って自動化スクリプトを走らせている。今日あなた自身がおとなしくウェブを見ていても、同じ秒に何百人もの見知らぬ人がこの出口でAPIを叩いているのだから、リスクスコアが下がることは永遠にない。 - 底がデータセンターIPだとしっかりマークされている:ASNの帰属がデータセンター名義である限り、ブラウザーフィンガープリントをどう変えようと、OSを変えようと、DNSをいじろうと、対象プラットフォームはTCPハンドシェイクの段階でデータセンターIPだと見抜く。長期で安定運用が必要な業務なら、こういう回線は直接あきらめ、信用の高い住宅IPを買い直すのが損切りの正しい姿勢だ。
- 動的ダイヤルプールが何度も高リスクセグメントに戻ってくる:格安プロキシ業者の中には、手持ちの汚いセグメントが数個しかないところがある。切断・再接続を10回繰り返しても、割り当てられる新しいアドレスがやはり疑わしい・高リスクの範囲に落ちるなら、プール全体のIP純度が完全にダメになっているということだ。プールの中でくじを引くより、業者ごと変えたほうが得だ。
よくある質問
リスクスコア80でも使える?
80点は ≥70 の高リスク帯に入る。普通にウェブを見るだけなら問題ないが、新規アカウント登録、越境決済、敏感なSNSへのログインでは、直接ブロックされたりアカウント停止になったりする可能性が高い。DNSリークや共有超過がないかすぐ確認し、直せなければ回線を変えること。
光モデムを再起動して取得した新しいIPでもリスクスコアが高いままなのはなぜ?
地域によっては、ブロードバンド事業者が割り当てる動的プール全体が汚染されている。光モデムを再起動しても、同じ高リスクセグメント内の新しいアドレスが割り当てられることがある。電源を切って10分待ってから再ダイヤルし、ブロードバンドにセグメントをまたぐアドレスを再取得させること。それでも何度も高リスクなら、独立したプロキシノードに変える必要がある。
買ったばかりの専用固定住宅IPなのに、調べるとリスクスコアがやはり高めなのはなぜ?
専用とは今あなただけが使っているという意味で、過去に前科がないという意味ではない。前の借り手が一括業務で使ったり、プラットフォームでアカウント停止を食らったりしていれば、汚点の記録は通常数週間残る。こういう場合はサービス業者に連絡し、チェックのスクショを送って、汚染されていないキレイな回線への無料交換を求めること。
ローカルでグローバルプロキシをオンにしているのに、なぜサイトはまだ本当の環境を見抜けるのか?
グローバルモードは通常、一般的なアプリ層のトラフィックしか引き受けない。ローカルのDNSがまだ国内事業者の直結を使っていたり、ブラウザーでWebRTCのハードウェア貫通がオンになっていたりすると、本当のネットワーク特徴は露見したままだ。プロキシソフトでリモートDNS解決をオンにし、ブラウザーでWebRTCリークを無効にすること。
注意事項
- 単発のチェック結果を信じすぎない:プラットフォームごとに使う脅威インテリジェンスの重みが違う。1回のスコアが低くても、すべてのサイトをすんなり通れるわけではない。大事なアカウントを操作する前は、サブアカウントで環境の安定性を試すのがおすすめ。
- ノードを頻繁に切り替えると逆にリスク管理に引っかかる:アカウントのログイン中は、数分ごとに国や都市の出口を変えないこと。短時間で地理的な移動が大きすぎると、1つひとつの拠点がキレイでも、アカウント自体が異常ログインで直接ロックされる。
- 環境の分離も回線と同じくらい大事:いくらキレイな出口でも、むき出しのブラウザーフィンガープリントは救えない。複数アカウントの運用では、必ず独立したブラウザープロファイルを使い、Cookieやローカルキャッシュの混同を防ぐこと。