


免費代理能用嗎?有什麼風險?
免費代理能用嗎?有什麼風險?答案很明確:只能用來臨時查閱公開非敏感網頁,絕對不能用於登入帳號、跨境支付或註冊 AI 工具。免費代理背後大多是被黑客控制的肉雞裝置或專門監聽流量的釣魚蜜罐,不僅連接埠早已被全網拉黑,還存在極高的密碼與 Cookie 竊取風險。
搜尋引擎裡隨便一搜就能找到成千上萬個免費節點列表,看著不花一分錢就能連上外網,不少新手難免心動。把這些公開節點的真實底細放進 ISPing.me 首頁查一次,你會發現絕大多數位址早就亮起了刺眼的紅燈,貪這點小便宜往往要付出帳號被盜的慘重代價。
免費代理的來源
天下沒有免費的午餐,架設和維護海外伺服器每天都要消耗實打實的頻寬和電費。網上流傳的公開節點,剝開外衣後基本來自三個渠道。
一部分是極少數技術志願者架設的公益測試節點,或者某些企業網管在部署代理閘道時忘了設定帳號密碼驗證,導致連接埠暴露在公網上被全網掃描爬蟲抓了出來。這類節點壽命極短,往往剛公佈幾小時就會被蜂擁而至的流量擠垮。
更大比例的公開出口,其實是黑客透過木馬病毒感染的個人電腦、家用路由器或雲端伺服器(俗稱“肉雞”)。攻擊者入侵這些裝置後,在後台靜默開啟轉發連接埠並打包放進公共代理池,用來掩護自己的惡意攻擊流量。美國司法部指控的 911 S5 案就是典型:免費 VPN 程式傳播惡意軟體,感染數百萬台住宅電腦,1900 萬多個 IP 被賣作住宅代理(見美國司法部 911 S5 殭屍網路案)。
最危險的一類則是專門架設的流量監聽“蜜罐”。一些惡意團伙刻意在各個論壇免費派發高頻寬節點,誘騙普通用戶連線上網,只要你的網路流量經過他們的伺服器中轉,所有未加密的帳號密碼、會話憑證和聊天紀錄都會被後台腳本原封不動地截獲保存。
即便是最初乾淨的志願者節點,一旦位址被公開貼到網上,短短几天內就會被全網爬蟲和批次註冊腳本盯上。成千上萬的陌生人輪流用它登入、發請求,出口的風控評分幾天內就能從純淨一路跌到高風險,這種“先乾淨、後變髒”的速度,是付費獨享線路完全不會遇到的問題,也是公開節點永遠沒法靠“換一個試試”解決的死結。更別指望靠“多換幾個免費節點”繞過去——公開列表裡的節點全是同一批被拉黑的髒池,換來換去風控評分一個比一個高,純屬浪費時間。這就是為什麼免費代理永遠只能應急、不能當主力用的根本原因。
風險:速度慢、不穩定、竊取資料、IP 早被拉黑
為了讓你更直觀地看清零成本公開池背後的隱患,這裡把常見風險和潛在損失整理成了一張對照表:
| 核心風險維度 | 具體表現特徵 | 底層觸發根源 | 潛在損失評估 |
|---|---|---|---|
| 資料竊聽與篡改 | 帳號莫名被盜、Cookie 劫持、網頁被強行插入廣告 | 惡意蜜罐節點在服務端解包截獲傳輸流量 | 極高(核心帳號與資金憑證直接洩露) |
| 出口信用徹底爛掉 | 評分 ≥70 高風險,併發 5000+ 危險,全網彈驗證 | 成千上萬人共用跑爬蟲與群發垃圾郵件 | 極高(剛一登入目標帳號即刻觸發連坐封禁) |
| 極度卡頓與秒斷 | 網頁加載轉圈十幾秒,每隔兩三分鐘徹底斷流 | 無頻寬保障,伺服器超載或肉雞主人關機 | 中高(根本無法完成正常表單提交或檔案下載) |
| 法律與合規連帶 | 流量與黑客攻擊源混雜,出口被執法或安全機構監控 | 惡意肉雞池常被用於撞庫攻擊或非法資料抓取 | 高(普通用戶無端捲入異常流量審計) |
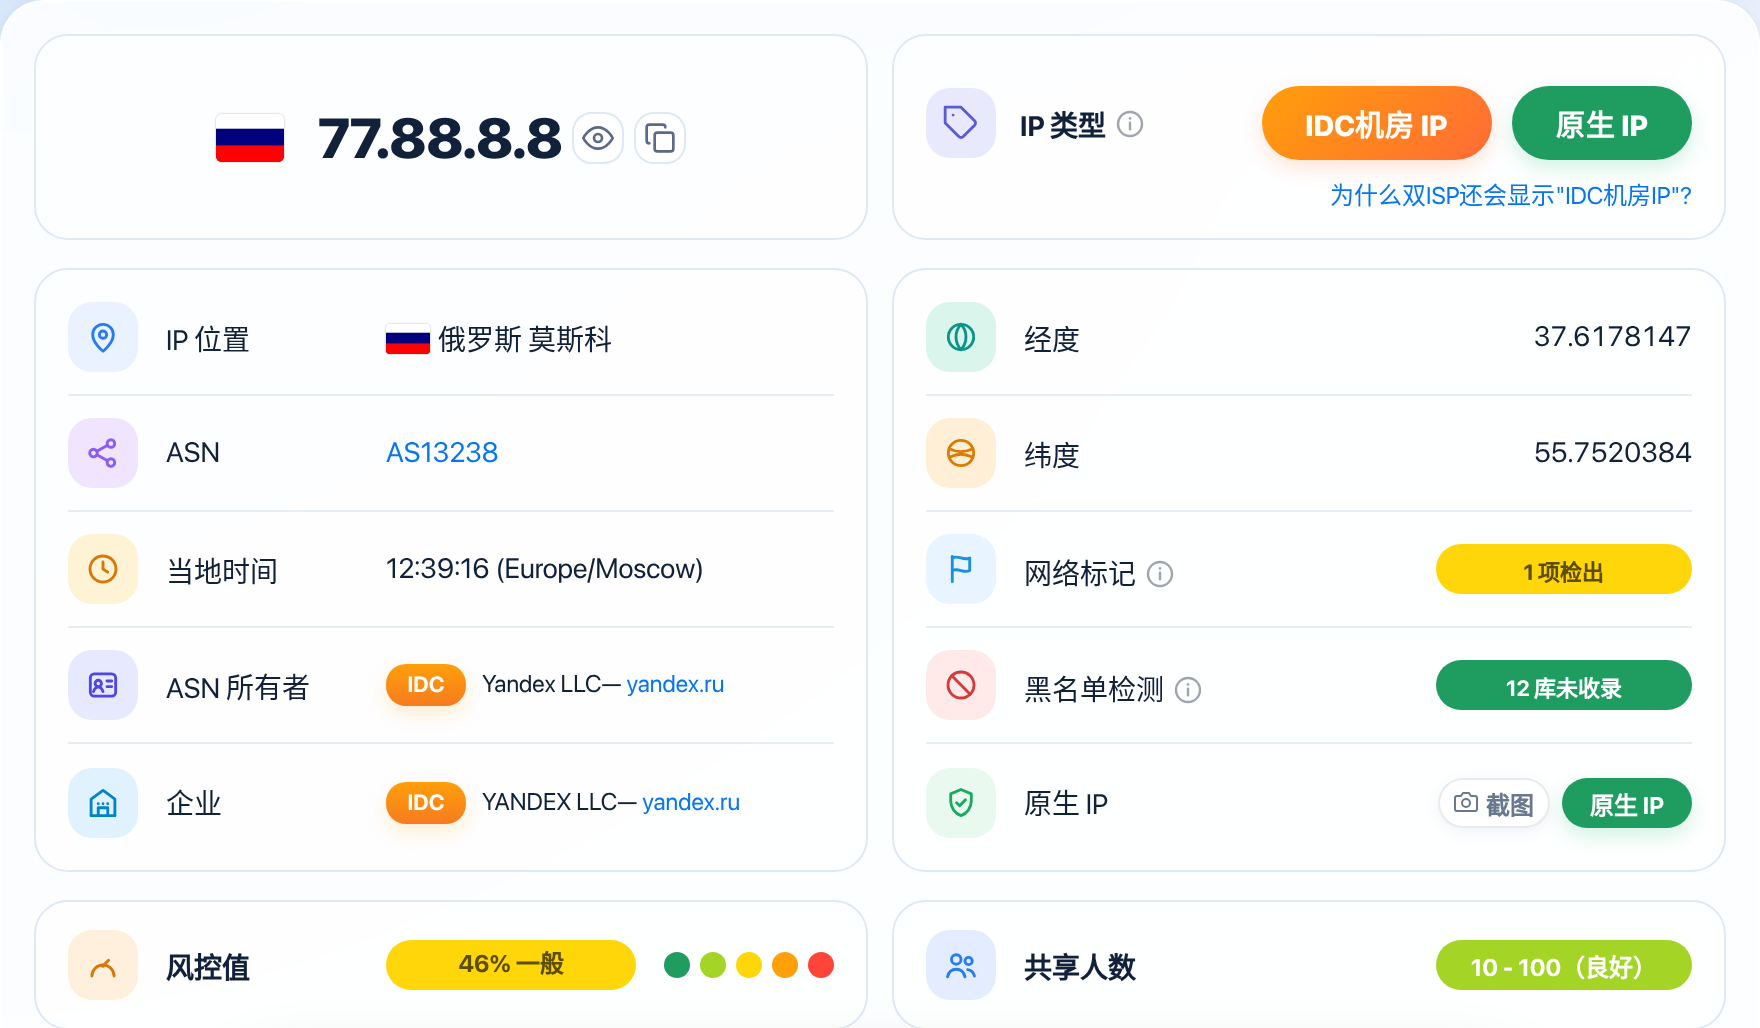
使用來路不明的免費代理,安全隱患遠大於那點省下來的網費。當你的裝置把流量交給陌生中轉伺服器時,對方在技術上完全有能力對明文 HTTP 請求進行中間人劫持(劫持者可直接拿走帳號密碼與 Cookie),甚至在返回給你的網頁程式碼裡偷偷注入惡意腳本。同時,這些節點沒有任何在線率保障,可能你正填到一半表單,肉雞裝置的主人順手關了電腦,連線瞬間中斷。
即便拋開資料安全不談,零門檻公開池裡的出口在全網風控體系裡也早就“社死”了。由於誰都能連,全世界的批次註冊工作室和惡意掃描腳本每天都在輪番轟炸這些連接埠,導致同一出口的共享人數動輒飆升到 5000+ 危險檔位。在這種萬人騎池子裡,出口的 IP 純淨度早已跌穿底線,綜合風控值常年鎖死在 ≥70 高風險區間(各檔位怎麼看,詳見IP 純淨度多少分算乾淨?各檔位怎麼看?),且幾乎百分百進了黑名單,詳見IP進了黑名單怎麼辦?查詢與移除方法以及IP 共享人數多少算多?超過多少要換 IP?。
哪些場景絕對別用免費代理
註冊和使用高風控 AI 平台(如 Claude、ChatGPT、Gemini)時,絕對不能碰免費線路。這類平台對出口歷史信用極其敏感,只要檢測到出口落入 500-5000 很差或 5000+ 危險的併發區間,輕則卡死在手機接碼驗證,重則直接永久封禁帳號。想穩定使用 AI 工具,老老實實配一條 <20 純淨的獨享住宅 IP 才是正道,詳見為什麼代理 IP 的風險值比住宅高?。
涉及任何資金流轉、網銀登入或綁定 PayPal、Stripe 支付卡的操作,嚴禁使用免費中轉通道。除了中間人竊取卡號密碼的致命風險外,支付反詐欺系統看到來自公開黑名單出口的交易請求,會在毫秒級內觸發高危盜刷攔截並凍結帳戶資金,PayPal 與跨境支付的 IP 風控邏輯,詳見PayPal/跨境支付的IP風控:為什麼總被風控。
綁定了個人重要資產的 Gmail 主信箱、跨境電商店鋪後台以及主力社媒帳號,千萬別在免費出口上登入哪怕一次。只要主號在這種高危出口上留下一次登入日誌,帳號內部的異常風控值就會被迅速拉高,後續就算換回乾淨線路也極易觸發連坐審核,關於如何評估高汙染出口的連坐隱患,詳見怎麼判斷一個 IP 是否被很多人用過?;風控值被拉高後如何降下來,詳見風險值高怎麼辦?如何降低 IP 風險值?。
實在要用怎麼降低風險
如果你只是臨時查閱一份公開的技術文件,手頭恰好沒有付費線路,實在需要用公開節點應急一兩次,務必嚴格執行下面四條隔離底線,把風險壓到最低:
- 開啟獨立無痕瀏覽器視窗:絕不用日常保存了帳號密碼和自動填充資訊的常用瀏覽器連線應急節點。新建一個空白的瀏覽器無痕視窗,用完立刻徹底關閉,防止本地 Cookie 被跨站讀取。
- 全程強制啟用 HTTPS 加密訪問:在瀏覽器設定裡開啟“始終使用安全連線”(Firefox 的 HTTPS-Only 模式),確保傳輸內容經過端到端加密,避免明文資料封包在中轉伺服器被直接窺探。
- 只看不登、絕不輸入任何帳號密碼:應急期間只瀏覽無需登入的公開網頁,絕不在該環境下輸入任何信箱、社交軟體或工作後台的登入憑證。
- 先跑一次底子體檢再打開網頁:連上應急節點後先核對一下出口的 IP 純淨度和共享人數,如果連基礎網頁都頻繁報錯攔截,果斷斷開放棄,預算允許時儘早切換正規付費的住宅 IP,選住宅還是機房、具體怎麼選,詳見住宅代理和機房代理怎麼選?;完整正規線路挑選標準可參考代理IP怎麼選?避坑指南與挑選標準。
應急用完之後,別忘了回頭檢查帳號有沒有異常:連上免費節點後的 24 小時內,留意郵箱有沒有異地登錄提醒、帳號有沒有被要求二次驗證。一旦發現異常,立刻改密碼、清掉瀏覽器保存的登錄狀態。免費節點最大的成本從來不是速度,而是事後收拾爛攤子的時間。
常見問題
網上很多免費機場提供“免費試用節點”,這種和公開免費代理一樣危險嗎?
付費機場提供的限量免費試用節點,雖然頻寬和併發受限(通常也屬於多人共享池),但營運方有商業信譽約束,不會刻意架設蜜罐竊取用戶密碼。不過由於試用節點依然萬人共用、風控極高,同樣不能用來登入主力帳號。
用免費代理訪問的都是 HTTPS 加密網站,是不是就絕對不會被竊取資料了?
HTTPS 加密能保護內容不被中間人偷看,但中轉伺服器依然能紀錄你訪問了網域名稱、訪問時間以及傳輸流量大小;更危險的是惡意蜜罐會嘗試偽造根證書進行中間人劫持,一旦瀏覽器彈出證書風險警告必須立刻關閉。
免費代理寫著“高匿(Elite)”,是不是代表安全又幹淨?
高匿僅僅代表代理伺服器沒有在 HTTP 協定頭裡附帶你的本地真實位址,完全不代表這個出口本身乾淨或安全。絕大多數標榜高匿的免費節點依然是黑客肉雞或萬人騎髒段,風控評分照樣處於高風險區間。
爬蟲初學者練手抓公開網頁,能直接用免費代理池嗎?
可以用來測試簡單的網頁請求程式碼,但實際運行效率極低。公開免費池裡超過 80% 的連接埠處於失效或超時狀態,且早已被主流網站屏蔽,寫爬蟲練手不如花幾塊錢買正規按量計費的動態代理包,省時又穩定。
注意事項
- 千萬不要在手機上安裝來源不明的“永久免費 VPN”應用:這類免費軟體除了流量走高危節點外,往往還在手機後台偷偷植入惡意 SDK,把你的手機也變成別人代理池裡的肉雞出口。
- 用完應急免費節點後,及時清理系統代理設定:部分老舊代理工具退出後沒有自動恢復系統網路設定,會導致後續正常上網依然嘗試連線失效連接埠而斷網,關閉後記得核對系統代理開關已復位。
- 核心業務永遠把正規付費獨享線路當作基礎設施成本:省幾十塊錢代理費導致價值數千元的電商店鋪或主力 AI 帳號被封,是典型的撿芝麻丟西瓜。