


Kann man kostenlose Proxys nutzen? Welche Risiken gibt es?
Kann man kostenlose Proxys nutzen? Welche Risiken gibt es? Die Antwort ist eindeutig: Nur zum vorübergehenden Lesen öffentlicher, nicht sensibler Webseiten – niemals zum Anmelden bei Konten, für grenzüberschreitende Zahlungen oder zum Registrieren von KI-Tools. Hinter kostenlosen Proxys stecken meist von Hackern kontrollierte Botnet-Rechner oder gezielt aufgebaute Honeypots, die den Traffic abhören. Die Ports sind längst im ganzen Netz gesperrt, und das Risiko, dass Passwörter und Cookies gestohlen werden, ist extrem hoch.
Eine Suchmaschine spuckt tausende Listen mit kostenlosen Knoten aus – es sieht so aus, als käme man ohne einen Cent ins Ausland, und viele Anfänger werden schwach. Prüfen Sie die wahre Herkunft dieser öffentlichen Knoten einmal auf der ISPing.me-Startseite , und Sie werden feststellen, dass die allermeisten Adressen längst rot aufleuchten. Wer hier ein paar Cent spart, zahlt oft mit einem gestohlenen Konto.
Woher kostenlose Proxys kommen
Es gibt kein kostenloses Mittagessen: Der Aufbau und Betrieb von Auslandsservern kostet jeden Tag echte Bandbreite und echten Strom. Die öffentlichen Knoten im Netz stammen im Kern aus drei Kanälen.
Ein Teil sind gemeinnützige Testknoten, die von einer kleinen Zahl technischer Freiwilliger aufgebaut wurden, oder Proxy-Gateways von Unternehmen, deren Administratoren vergessen haben, eine Passwortprüfung einzurichten, sodass der Port offen im Netz stand und von Scan-Crawlern eingesammelt wurde. Solche Knoten leben extrem kurz – oft werden sie wenige Stunden nach der Veröffentlichung vom Ansturm der Nutzer überlastet.
Ein weitaus größerer Teil der öffentlichen Ausgänge sind in Wirklichkeit Personalcomputer, Heimrouter oder Cloud-Server, die Hacker per Trojaner infiziert haben (umgangssprachlich „Zombies"). Nach dem Eindringen öffnen die Angreifer im Hintergrund still einen Weiterleitungsport und packen ihn in einen öffentlichen Proxy-Pool, um ihren eigenen bösartigen Traffic zu tarnen. Der Fall 911 S5 ist dafür typisch: Laut Anklage des US-Justizministeriums verbreitete sich Malware über kostenlose VPN-Programme, infizierte Millionen von Heimcomputern und verkaufte über 19 Millionen infizierte IPs als Residential-Proxys (siehe 911-S5-Botnetz-Fall des US-Justizministeriums).
Am gefährlichsten ist die dritte Sorte: eigens aufgebaute Honeypots zur Traffic-Überwachung. Manche böswilligen Gruppen verteilen gezielt in Foren kostenlose Hochbandbreiten-Knoten, um normale Nutzer zum Verbinden zu verleiten. Sobald Ihr Traffic über ihre Server läuft, werden alle unverschlüsselten Passwörter, Sitzungsdaten und Chatprotokolle von Hintergrundskripten vollständig abgefangen und gespeichert.
Selbst ein anfangs sauberer Freiwilligenknoten wird, sobald seine Adresse öffentlich gepostet ist, innerhalb weniger Tage von Crawlern und Batch-Registrierungsskripten aus dem ganzen Netz ins Visier genommen. Tausende Fremde melden sich nacheinander an und senden Anfragen, und der Risiko-Score des Ausgangs fällt innerhalb von Tagen von sauber auf hohes Risiko. Diese Geschwindigkeit von „erst sauber, dann schmutzig" gibt es bei bezahlten exklusiven Leitungen überhaupt nicht – und sie ist der Grund, warum öffentliche Knoten das Problem niemals durch „einfach einen anderen ausprobieren" lösen können. Auch „mehrere kostenlose Knoten durchprobieren" hilft nicht: Die Knoten in öffentlichen Listen stammen alle aus demselben gesperrten Schmutz-Pool, ein Wechsel bringt nur einen noch schlechteren Risiko-Score und reine Zeitverschwendung. Genau deshalb taugen kostenlose Proxys für immer nur als Notlösung, nie als Hauptlösung.
Risiken: langsam, instabil, Datendiebstahl, IP längst gesperrt
Damit Sie die Gefahren hinter dem kostenlosen öffentlichen Pool anschaulich sehen, sind die häufigsten Risiken und möglichen Verluste hier in einer Vergleichstabelle zusammengestellt:
| Kernrisiko | Konkrete Anzeichen | Ursache | Möglicher Schaden |
|---|---|---|---|
| Datenabhören und Manipulation | Konto wird unerklärlich gestohlen, Cookie-Hijacking, Zwangswerbung in Webseiten | Böswilliger Honeypot-Knoten packt den übertragenen Traffic auf dem Server aus und fängt ihn ab | Extrem hoch (Kernkonten und Zahlungsdaten direkt offengelegt) |
| Ausgangsreputation vollständig ruiniert | Score ≥70 Hohes Risiko, gleichzeitige Mitnutzung 5000+ Gefährlich, überall Verifizierungsabfragen | Zehntausende teilen sich den Ausgang für Crawler und Spam-Massenversand | Extrem hoch (sofortige Folgesperrung beim ersten Login im Zielkonto) |
| Extrem langsam und sekündlich abreißend | Webseiten laden über zehn Sekunden, alle zwei bis drei Minuten bricht die Verbindung vollständig ab | Keine Bandbreitengarantie, Server überlastet oder Zombie-Besitzer schaltet den Rechner aus | Mittel bis hoch (normales Absenden von Formularen oder Herunterladen von Dateien praktisch unmöglich) |
| Rechtliche und Compliance-Folgen | Traffic vermischt sich mit Hackerangriffen, Ausgang wird von Strafverfolgungs- oder Sicherheitsbehörden überwacht | Böswillige Zombie-Pools werden oft für Credential Stuffing oder illegales Data Scraping genutzt | Hoch (normale Nutzer geraten unverschuldet in eine Prüfung auffälligen Traffics) |
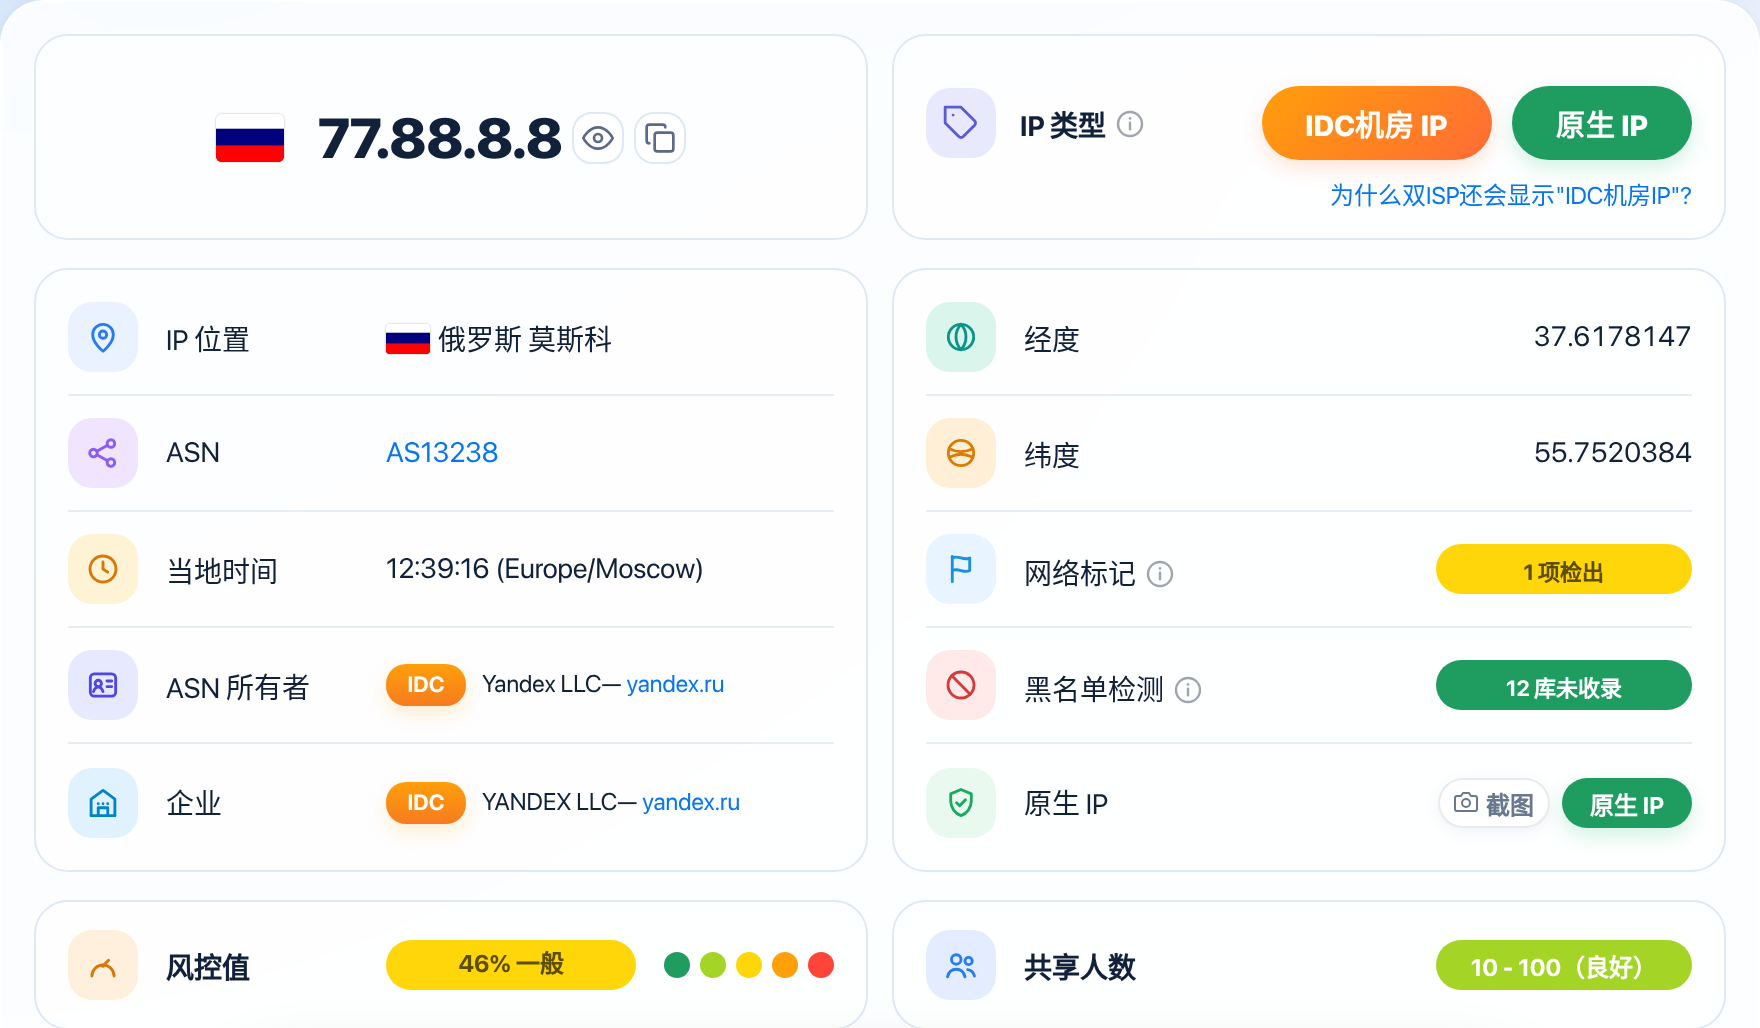
Die Nutzung eines kostenlosen Proxys unbekannter Herkunft birgt weit größere Sicherheitsrisiken als die paar gesparten Netzkosten. Wenn Ihr Gerät seinen Traffic einem fremden Weiterleitungsserver übergibt, kann dieser technisch Klartext-HTTP-Anfragen per Man-in-the-Middle-Angriff abfangen (der Angreifer kann direkt Passwörter und Cookies abgreifen) und sogar heimlich bösartige Skripte in den an Sie zurückgesendeten Webseitencode einschleusen. Gleichzeitig gibt es bei diesen Knoten keinerlei Verfügbarkeitsgarantie – vielleicht füllen Sie gerade ein Formular aus, und der Besitzer des Zombie-Rechners schaltet beiläufig seinen Computer aus, woraufhin die Verbindung sofort abbricht.
Selbst wenn man die Datensicherheit außer Acht lässt, ist der Ausgang aus dem kostenlosen Pool im weltweiten Risikokontrollsystem längst „sozial tot". Da sich jeder verbinden kann, bombardieren Batch-Registrierungsstudios und bösartige Scan-Skripte aus aller Welt diese Ports täglich im Wechsel, sodass die Mitnutzerzahl desselben Ausgangs regelmäßig auf die Stufe 5000+ Gefährlich steigt. In einem solchen Pool, den zehntausende Menschen reiten, ist die IP-Reinheit des Ausgangs längst am Boden, der Gesamt-Risiko-Score bleibt dauerhaft im Bereich ≥70 Hohes Risiko gesperrt (Wie die einzelnen Stufen zu lesen sind, siehe Ab welchem Wert gilt eine IP als sauber? So liest man die einzelnen Stufen), und er steht fast zu hundert Prozent auf einer Blacklist – Details siehe Was tun, wenn die IP auf einer Blacklist steht? Prüfung und Entfernung und Wie viele Mitnutzer sind zu viele? Ab wann sollten Sie die IP wechseln?.
In diesen Szenarien auf keinen Fall kostenlose Proxys nutzen
Beim Registrieren und Nutzen von Hochrisiko-KI-Plattformen (wie Claude, ChatGPT, Gemini) dürfen Sie auf keinen Fall kostenlose Leitungen anfassen. Diese Plattformen reagieren extrem empfindlich auf die bisherige Reputation des Ausgangs: Sobald erkannt wird, dass der Ausgang in den gleichzeitigen Bereich 500-5000 Schlecht oder 5000+ Gefährlich fällt, bleibt man im besten Fall in der Handy-Verifizierung stecken, im schlimmsten Fall wird das Konto dauerhaft gesperrt. Wer KI-Tools stabil nutzen will, braucht eine exklusive Residential-IP mit <20 Sauber – Details siehe Warum hat eine Proxy-IP einen höheren Risiko-Score als eine Residential-IP?.
Bei allen Vorgängen mit Geldfluss, beim Online-Banking-Login oder beim Binden einer PayPal- oder Stripe-Zahlungskarte ist die Nutzung eines kostenlosen Weiterleitungskanals strikt verboten. Neben dem tödlichen Risiko, dass ein Man-in-the-Middle Kartennummer und Passwort stiehlt, löst das Betrugsabwehrsystem von Zahlungsanbietern bei einer Transaktionsanfrage von einem öffentlichen Blacklist-Ausgang innerhalb von Millisekunden eine Hochrisiko-Diebstahl-Sperre aus und friert das Kontoguthaben ein, zur IP-Risikologik von PayPal und grenzüberschreitenden Zahlungen siehe PayPal- & grenzüberschreitende Zahlungs-IP-Risikokontrollen: Warum werden Sie immer wieder gesperrt?.
Melden Sie sich niemals – auch nicht ein einziges Mal – über einen kostenlosen Ausgang bei Ihrer Gmail-Hauptmailbox, im Backend eines grenzüberschreitenden E-Commerce-Shops oder bei Ihrem wichtigsten Social-Media-Konto an, an die persönliches Vermögen gebunden ist. Sobald Ihr Hauptkonto auf einem solchen Hochrisiko-Ausgang ein einziges Login-Protokoll hinterlässt, wird der interne anomale Risiko-Score des Kontos rasch nach oben gezogen, und selbst nach dem Wechsel zu einer sauberen Leitung löst es leicht eine Folgeprüfung aus. Wie man das Folgerisiko eines stark verschmutzten Ausgangs bewertet, steht unter Details siehe Wie erkennt man, ob eine IP schon von vielen Menschen genutzt wurde?; wie ein erhöhter Risiko-Score wieder gesenkt werden kann, siehe Risiko-Score zu hoch? So senken Sie den Risiko-Score Ihrer IP.
So senken Sie das Risiko, wenn Sie sie doch nutzen müssen
Wenn Sie nur vorübergehend ein öffentliches technisches Dokument lesen wollen und gerade keine bezahlte Leitung zur Hand haben, halten Sie sich bei der Notnutzung eines öffentlichen Knotens unbedingt an die folgenden vier Isolationsregeln, um das Risiko so weit wie möglich zu drücken:
- Eigenständiges Inkognito-Browserfenster öffnen: Verbinden Sie sich niemals über den üblichen Browser, in dem Kontopasswörter gespeichert und AutoFill-Daten hinterlegt sind, mit einem Notfallknoten. Öffnen Sie ein leeres Inkognito-Fenster und schließen Sie es nach Gebrauch sofort vollständig, damit lokale Cookies nicht seitenübergreifend gelesen werden.
- Durchgehend HTTPS-Verschlüsselung erzwingen: Aktivieren Sie in den Browsereinstellungen „Immer sichere Verbindungen verwenden" (HTTPS-Only-Modus von Firefox), damit die übertragenen Inhalte Ende-zu-Ende verschlüsselt sind und Klartext-Datenpakete auf dem Weiterleitungsserver nicht direkt eingesehen werden können.
- Nur ansehen, niemals anmelden, keine Passwörter eingeben: Sehen Sie sich in der Notfallphase nur öffentliche Webseiten an, die kein Login erfordern, und geben Sie in dieser Umgebung keinerlei Login-Daten für E-Mail, soziale Software oder ein Arbeits-Backend ein.
- Vor dem Öffnen von Webseiten erst einen Basis-Check des Ausgangs durchführen: Prüfen Sie nach dem Verbinden mit dem Notfallknoten zuerst IP-Reinheit und Mitnutzerzahl des Ausgangs. Wenn schon einfache Webseiten häufig Fehler melden oder blockiert werden, trennen Sie die Verbindung entschlossen und wechseln Sie, sobald das Budget es erlaubt, auf eine reguläre bezahlte Residential-IP. Ob ein Residential- oder ein Rechenzentrums-Proxy besser passt und wie man konkret wählt, siehe Residential- oder Rechenzentrums-Proxy: Wie wählen?; die vollständigen Auswahlkriterien für reguläre Leitungen finden Sie unter Details siehe Wie wählt man eine Proxy-IP? Leitfaden zur Vermeidung von Fallstricken und zur richtigen Auswahl.
Nach dem Notfalleinsatz eines kostenlosen Knotens die Konten auf Auffälligkeiten prüfen: Innerhalb von 24 Stunden nach der Verbindung auf Login-Warnungen von fremden Orten im Postfach achten und darauf, ob ein Konto eine zweite Verifizierung verlangt. Bei Auffälligkeiten sofort das Passwort ändern und die gespeicherten Login-Sitzungen im Browser löschen. Die größten Kosten eines kostenlosen Knotens waren nie die Geschwindigkeit — sondern die Zeit, die man danach mit dem Aufräumen verbringt.
Häufige Fragen
Viele kostenlose Flughäfen bieten „kostenlose Testknoten" an – sind die genauso gefährlich wie öffentliche kostenlose Proxys?
Kostenlose Testknoten in begrenzter Zahl von bezahlten Flughäfen sind zwar in Bandbreite und Gleichzeitigkeit begrenzt (in der Regel ebenfalls ein geteilter Pool), aber der Betreiber ist an seinen geschäftlichen Ruf gebunden und baut nicht gezielt Honeypots, um Nutzerpasswörter zu stehlen. Da die Testknoten dennoch von zehntausenden Menschen gemeinsam genutzt werden und ein sehr hohes Risiko tragen, dürfen sie ebenfalls nicht zum Anmelden bei einem Hauptkonto verwendet werden.
Wenn ich über einen kostenlosen Proxy nur HTTPS-verschlüsselte Websites besuche, können dann gar keine Daten gestohlen werden?
Die HTTPS-Verschlüsselung schützt Inhalte davor, von einem Man-in-the-Middle eingesehen zu werden, aber der Weiterleitungsserver kann weiterhin aufzeichnen, welche Domains Sie besucht haben, wann Sie sie besucht haben und wie groß der übertragene Traffic war. Noch gefährlicher ist, dass ein bösartiger Honeypot versuchen kann, mit einem gefälschten Root-Zertifikat einen Man-in-the-Middle-Angriff durchzuführen – sobald der Browser eine Zertifikatswarnung zeigt, müssen Sie ihn sofort schließen.
Ein kostenloser Proxy wirbt mit „hoch anonym (Elite)" – heißt das, er ist sicher und sauber?
Hoch anonym bedeutet lediglich, dass der Proxy-Server Ihre lokale echte Adresse nicht im HTTP-Header mitschickt – es sagt überhaupt nichts darüber aus, ob der Ausgang selbst sauber oder sicher ist. Die allermeisten kostenlosen Knoten, die mit hoher Anonymität werben, sind weiterhin Hacker-Zombies oder ein Schmutz-Pool, den zehntausende Menschen reiten, und ihr Risiko-Score liegt trotzdem im Hochrisiko-Bereich.
Kann ein Crawler-Anfänger zum Üben öffentlicher Webseiten direkt einen kostenlosen Proxy-Pool nutzen?
Man kann ihn zum Testen einfacher Webanfragen verwenden, aber die tatsächliche Effizienz ist extrem niedrig. Über 80 % der Ports im öffentlichen kostenlosen Pool sind ausgefallen oder antworten zu langsam und wurden von den gängigen Websites längst gesperrt. Zum Crawler-Üben kauft man besser für ein paar Euro ein reguläres, nach Verbrauch abgerechnetes dynamisches Proxy-Paket – das spart Zeit und ist stabil.
Hinweise
- Installieren Sie auf dem Handy niemals eine „dauerhaft kostenlose VPN"-App unbekannter Herkunft: Solche kostenlosen Programme leiten den Traffic nicht nur über einen Hochrisiko-Knoten, sondern pflanzen im Hintergrund des Handys oft heimlich ein bösartiges SDK ein und verwandeln Ihr Handy ebenfalls in einen Zombie-Ausgang im Proxy-Pool anderer.
- Nach der Notfallnutzung eines kostenlosen Knotens die System-Proxy-Einstellungen rechtzeitig bereinigen: Manche alten Proxy-Tools stellen beim Beenden die System-Netzwerkeinstellungen nicht automatisch wieder her, sodass das normale Surfen danach weiterhin versucht, sich mit einem ausgefallenen Port zu verbinden und abbricht. Prüfen Sie nach dem Schließen, ob der System-Proxy-Schalter zurückgesetzt ist.
- Behandeln Sie eine reguläre bezahlte exklusive Leitung für das Kerngeschäft immer als Infrastrukturkosten: Wenn ein E-Commerce-Shop oder ein KI-Hauptkonto im Wert von tausenden Euro gesperrt wird, weil man ein paar Dutzend Euro Proxy-Gebühr gespart hat, ist das klassisches Pfennigfuchsen mit Euroverlust.
Prüfen Sie das Risiko Ihres kostenlosen Proxys
Prüfen Sie auf ISPing.me Ihre Netzwerkumgebung: Reinheit, Mitnutzerzahl und alle Risikosignale – erst bei grünem Ergebnis nutzen.
Jetzt prüfenWeiterführende Artikel:Wie wählt man eine Proxy-IP? Leitfaden zur Vermeidung von Fallstricken und zur richtigen AuswahlWarum hat eine Proxy-IP einen höheren Risiko-Score als eine Residential-IP?Was bedeutet die Mitnutzerzahl einer IP – und warum ist sie wichtig?Was tun, wenn die IP auf einer Blacklist steht? Prüfung und EntfernungRisiko-Score zu hoch? So senken Sie den Risiko-Score Ihrer IPWas ist IP-Reinheit? So liest man den Risiko-ScoreWie erkennt man, ob eine IP schon von vielen Menschen genutzt wurde?