


複数のAIアカウントで同じIPを使うと紐づけられる?
複数のAIアカウントで同じIPを使うと紐づけられる?結論はイエス。1つのアカウントが違反や異常で停止されれば、同じ出口を共有する他のアカウントも連座でアカウント停止になりやすい。 今の不正防止システムは出口アドレスだけを見ているのではない。ブラウザーフィンガープリントや操作のリズムも組み合わせて照合している。複数アカウントを運用する必要があるなら、最も手堅いのは「1アカウント1専用住宅IP」を徹底し、独立したブラウザー環境で完全に分離することだ。
プロキシ代を節約しようと、質のいい回線を1本買って、同じパソコンで2〜3個のサブアカウントに順番にログインしたり、ノードのパスワードを同僚と共有したりする人は少なくない。普段は平穏で何も起きないように見える。だがプラットフォームが集中的にリスク管理を強める波が来ると、その回線のアカウントは数分で全滅することが多い。回線を割り振る前に、まずISPing.meのトップページでチェックして今の出口の同時接続状況を確認し、関連付けのリスク管理の仕組みを理解してから動こう。
プラットフォームはどう関連を判定するのか
リスク管理システムが裏側でユーザー同士の関係グラフを作るとき、1つのシグナルだけで結論を出すことは決してない。ネットワーク層、デバイス層、行動層の3つのシグナルを組み合わせて照合している。
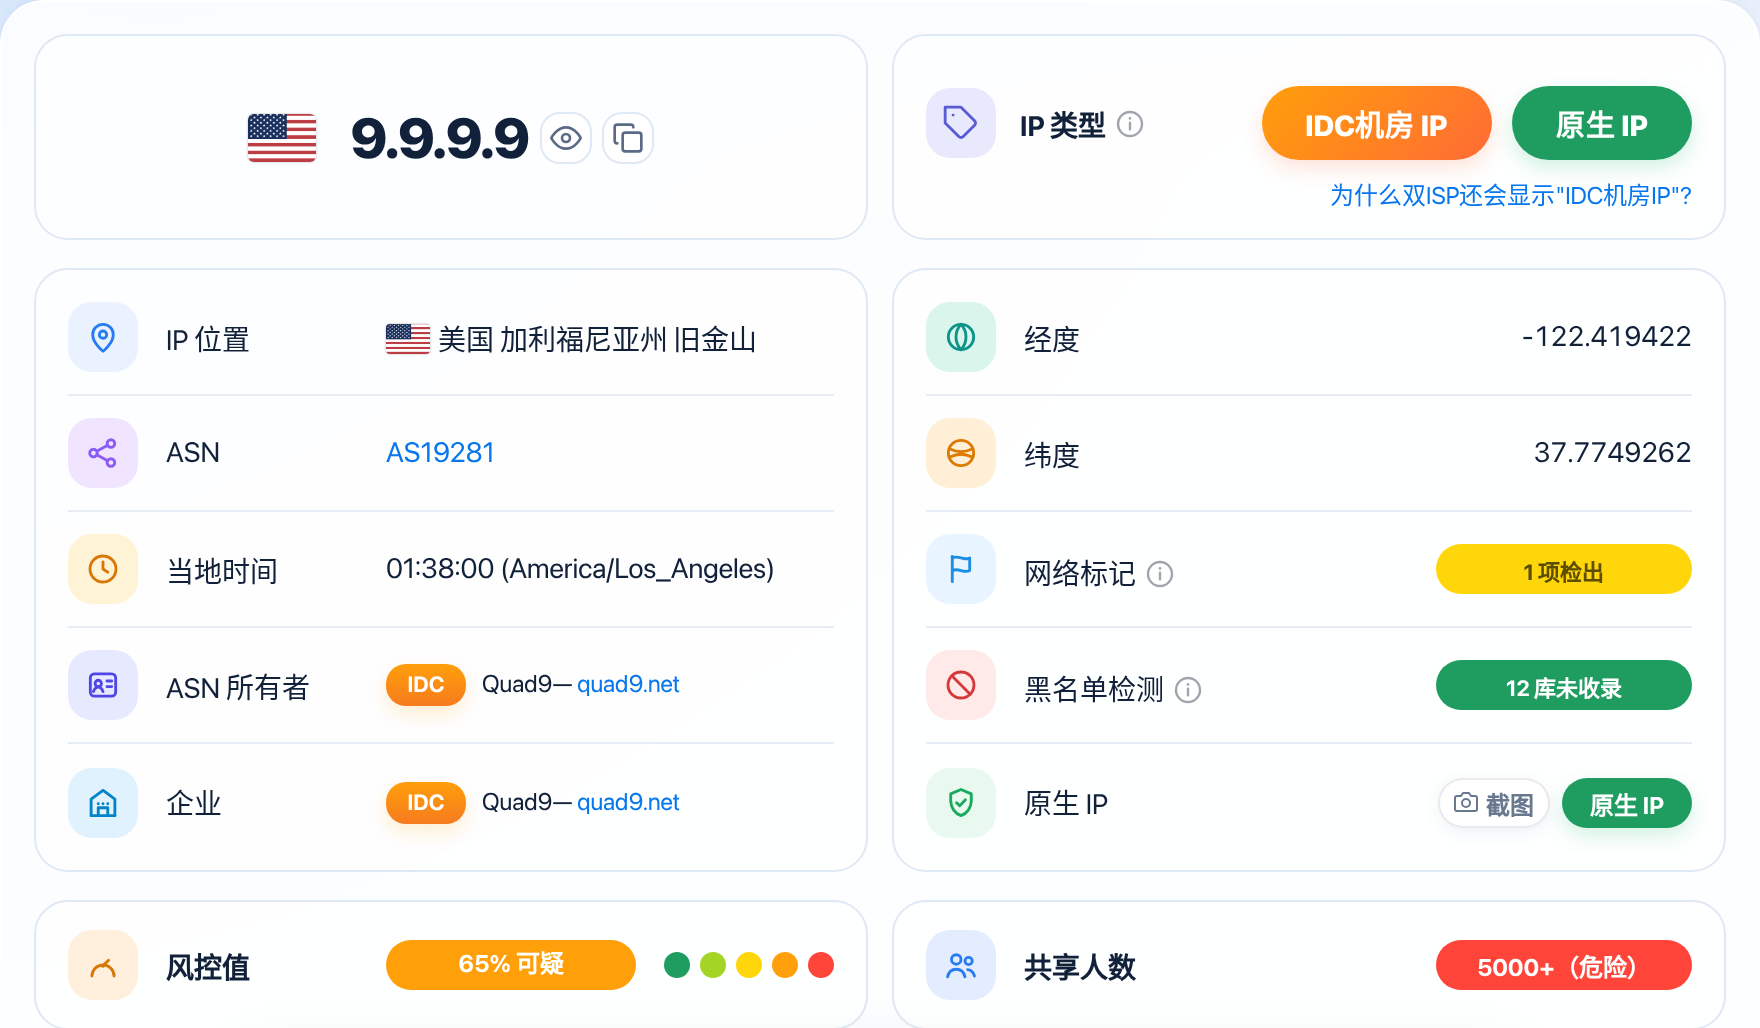
ネットワーク出口アドレスは、関連付けの最も基本的なアンカーだ。複数のアカウントが近い時間帯に同じパブリックアドレスから頻繁にログインや会話リクエストを送ると、裏側のログに自動で同一起源の記録が残る。この出口自体が商用データセンターのデータセンターIPだったり、レポートの共有人数がすでに数百人規模だったりすれば、同じ出口の複数アカウントへの警戒は一気に跳ね上がる。
デバイスのハードウェア特徴も、関連付けを決定づける重い証拠だ。サイトのフロントエンドスクリプトはOSのグラフィックス描画ハッシュ、フォント一覧、画面解像度、ローカルキャッシュの識別子を集め、固有のブラウザーフィンガープリントでプロキシはバレる?検出方法は?を組み立てる。アカウントを切り替えるたびにCookieを消しても、同じパソコンの同じデフォルトブラウザーでログインし続ければ、裏側は完全に一致する指紋ハッシュと、同じネットワーク出口を見て、この数個のアカウントの裏にいるのは同じ操作者だと即断定できる。自分のブラウザーフィンガープリントが何でできているかは、EFFのブラウザーフィンガープリントテストページで実際に確かめられる。2010年の研究では、ブラウザーフィンガープリントのエントロピーは18.1ビットで、FlashやJavaを有効にしたブラウザーの94.2%が一意だった(ブラウザーフィンガープリントの一意性に関する研究参照)。ただしこれは原理を示す古いデータで、現在の割合ではない。
操作行動の同期率も、関連の痕跡をさらけ出す。たとえば3つのアカウントが毎日同じ時間帯にオンラインになり、質問の言い回しの型がそっくりで、同じバーチャルカードや同じ使い捨て電話番号の番号帯で登録までしている。こうした高度に重なる行動の軌跡が積み重なれば、一括での複数アカウント運用という違反が裏づけられる。環境やハードウェア特徴が連座でのアカウント停止につながる詳しい仕組みは、詳しくはClaudeはなぜアカウント停止になるのか?IPと環境の一貫性を解説を参照。
同じIPを使うリスク
自分は悪意のあるスクリプトを走らせていないのだから、数個のアカウントで普通に手動で会話する分には問題ない、と思う人は多い。だが出口を共有することで起きる連鎖反応は、想像よりずっと危険だ。
| アカウント運用パターン | 共有人数のよくあるランク | 関連付けが起きるリスク | 典型的なリスク管理の結果と波及範囲 |
|---|---|---|---|
| 1アカウント1専用固定住宅IP | 1-10 最高 | 極めて低い(本物の家庭ユーザーに近い) | アカウントの重みが安定して積み上がり、1つのアカウントに異常があっても他には波及しない |
| 同じ家庭ブロードバンドで日常アカウント2つ | 1-10 最高 | 低い(家族で共有する特徴に合う) | 普通の手動利用なら基本的に安全。ただし高頻度で同時にAPIを呼ぶのは禁物 |
| 同じ出口で5つ以上のサブアカウントを順番に切り替え | 10-100 良好 | 高い(明らかに作業部屋での一括アカウント育成の特徴) | 高頻度の認証ポップアップが出る。1つが停止されれば、残りも連座で全滅 |
| 格安共有プロキシのプールで大勢が混用 | 500-5000 とても悪い、または 5000+ 危険 | 極めて高い(危険な公共プールとして全面的に監視) | 新規アカウントは即停止。古いアカウントも同じセグメントの見知らぬ人の違反でいつでも連座で一掃される |
最も致命的なリスクは、「1つ停止すれば全滅」という連座の仕組みだ。1つの出口に4〜5個のアカウントが結びついていて、そのうち1つがセンシティブな言葉、決済カードの拒否、短時間の高頻度リクエストでリスク管理システムに停止されると、裏側のファイアウォールはすぐその出口の動的なリスクスコアを ≥70 の高リスク帯まで引き上げ、関連グラフをたどって同じ出口の過去のアクティブなアカウントをまとめて停止する。たとえばOpenAIの利用規約はアカウント認証情報の共有を明文で禁じており、違反すればアクセスの一時停止やアカウントの終了があり得る(OpenAI利用規約参照)。リスクスコアが引き上げられた後にどう下げるかは、詳しくはリスクスコアが高いときはどうする?IPのリスクスコアを下げる方法を参照。
当面は停止されなくても、複数人・複数アカウントでの共有は出口の信用枠をあっという間に使い果たす。チェックレポートは共有人数を5段階に分けている。1-10 最高、10-100 良好、100-500 やや悪い、500-5000 とても悪い、5000+ 危険だ。同じノードに十数個のアカウントを同時にぶら下げて並行リクエストを送れば、出口全体のトラフィック密度が機械クラスターの特徴を帯び、全アカウントが同時にレスポンスの低下、モデルのダウングレード、終わらない人間認証に直面する。業種をまたぐ複数アカウントの関連防止に共通するネットワーク設定の考え方は、詳しくは越境ECの複数アカウント関連付け防止:IPの選び方を参照。
安全なやり方
複数アカウントの関連リスクから完全に抜け出すには、コアの原則は8文字だけだ。回線は専用に、環境は分離する。
ネットワーク出口の面では、必ず大事なアカウントごとに専用のネイティブ住宅IPを1本ずつ用意すること。選ぶときはまずテスト用ポートでチェックを回し、総合スコアが <20 の純粋ランクに入り、同時接続数が 1-10 の最高ランクにしっかり収まることを確認して、何百・何千人に使われた中古の汚いプールを徹底的に避けること。買う前に手早く真偽を見分け、売りすぎの共有セグメントを見破る実践方法は、詳しくはIPがたくさんの人に使われていたかどうか、どうやって見分ける?およびIP共有ユーザー数とは?なぜ重要なのかを参照。
デバイスとストレージの面では、各アカウントの実行空間を物理的に切り分ける必要がある。同じChromeブラウザーでログアウトしてはログインしてアカウントを切り替えるのは絶対にやめること。最低限のやり方として、アカウントごとに完全に独立したブラウザープロファイルを新しく作ること。アカウントが3つを超えるなら、専用のマルチアカウント用フィンガープリントブラウザーを直接使い、ウィンドウごとに仮想グラフィックスパラメータ、独立したローカルキャッシュフォルダ、出口の都市に合ったタイムゾーンと言語を割り当て、各アカウントがまるで海外にある独立したパソコンに見えるようにすること。タイムゾーン、言語、IP をどう統一するかは、詳しくはアカウント環境の一致性:IP、タイムゾーン、言語をどう統一する?を参照。
日常の操作リズムも、意識的に時間差をつけること。毎朝9時に全アカウントを同時に開いて一斉に指示を送るのはやめること。アカウント同士で30分以上の操作ウィンドウをずらし、それぞれ独立したよく使うプロンプトの癖やお気に入りの記録を残すこと。リスク管理の厳しい大規模モデルプラットフォーム向けの具体的な回線選びと環境分離の基準は、詳しくはChatGPT/Midjourney は IP に何を求めるのか?を参照。
すでに関連づけられたらどうする
同じノードのどこかのアカウントに停止メールが届いたばかりだったり、数個のアカウントが同じ日に一斉にセキュリティ認証を出したりしたら、関連の鎖がすでにプラットフォームのリスク管理に捕捉されているということだ。このときは慌てて元の環境でむやみに再試行せず、下の3つの動きで緊急に損失を食い止めよう。
まず危険な出口への接続を即断ち切り、まだ停止されていない生き残りのアカウントを守ること。どこかの出口ですでにアカウント停止の事例が出ていれば、その回線は対象プラットフォームの内部ファイアウォールで完全にさらされている。その回線で同じプラットフォームの他のアカウントにログインするのは絶対にやめること。まず生き残りのアカウントのウェブページをすべて閉じ、ブラウザーキャッシュとローカルストレージの記録を徹底的に消すこと。
生き残りのアカウントに、キレイな独立した環境を割り当て直すこと。<20 の純粋で同時接続数が 1-10 の最高ランクの専用固定住宅IPを数本新しく買い、生き残りのアカウントごとにまったく新しいブラウザーフィンガープリントのプロファイルを作り、タイムゾーン、言語、リモートDNS解決をすべてそろえてから、1つずつ移行してログインすること。移行する前に新しい回線が本当のIPを漏らしていないか確認する方法は、詳しくはプロキシが本当のIPを漏らしていないかテストする方法を参照。
新しい環境に移行してから最初の3〜5日は、生き残りのアカウントを必ず低頻度の静かな観察期間に入れること。毎日数回だけ簡単な普通の会話や閲覧をし、この敏感な時間帯に紐づけメールの変更、パスワードの変更、まとめての高額な会員更新をしないこと。プラットフォームのセキュリティシステムが新しい環境が安定して信頼できると確認し、アカウント内部の異常なリスクスコアが徐々に下がってから、普通の使い方に戻すこと。
アカウントを救い出せた後も、新しい環境を永久の金庫だと思わないことです。複数のアカウントのログインリズムはなるべくずらし、同じ分に一斉にオンラインになったりメッセージを送ったりしないこと——そうした整然とした動き自体が関連性のシグナルになります。長期的にはアカウントごとに独立した環境プロファイルを残し、回線や端末を変えるときに一つずつ確認するほうが、トラブル後の救済よりずっと楽です。
よくある質問
自宅に本物の海外家庭ブロードバンドを1本引いていて、家族それぞれが自分のスマホで別のAIアカウントにログインすると紐づけられる?
たいてい紐づけられない。本物の家庭ブロードバンドは、もともと3〜5人の家族が同じLAN内でそれぞれ独立したスマホやパソコンを使うことを想定している。各自が独立した物理デバイスを使い、一括登録やスクリプトでのAPI連打がなく、同時接続数が 1-10 の最高ランクに収まっていれば、普通の日常利用はとても安全だ。
動的住宅IPで切り替えるたびに新しいアドレスで別のアカウントにログインすれば、1アカウント1IPになる?
リスクは高い。動的プールで再ダイヤルするたびの新しいアドレスは、たいてい同じ事業者のCセグメントから来る。同じ日に複数のアカウントが隣り合うセグメントで頻繁に切り替わり、同じパソコンのブラウザーフィンガープリントを共有していれば、リスク管理はセグメントの集まりとデバイス指紋でやはりアカウントを関連づけられる。主力アカウントは専用固定住宅IPにするのがおすすめだ。
アカウント登録時は別のIPを使っていたが、後で日常ログインを手間だからと1本のキレイなIPにまとめて使うのは大丈夫?
リスクはとても大きい。新しくまとめた出口自体が <20 の純粋な専用回線でも、もともと独立して運用していた3〜4個のアカウントを同じ出口に集中させ、高頻度で交互にログインすれば、すぐに同一起源の集約アラートが出る。これまでかけた登録時の分離コストは一瞬でゼロになる。
IPの共有で連座によりアカウント停止されたアカウントは、専用住宅IPに変えれば申し立てで解除できる?
連座によるアカウント停止の申し立てが通る確率はとても低い。主力アカウントに違反操作がなければ、まず元の汚いノードを切り離し、<20 の純粋な専用住宅IPに切り替え、公式チャネルから英文で申し立てを出し、ネットワーク環境の誤判定だと説明すること。課金歴のある古いアカウントがたまに人手で解除されることもあるが、新規登録のサブアカウントは基本的に取り戻せない。
注意事項
- ノードの接続確認のためだけに、主力アカウントで複数のノードを行き来して試しログインしない:買ったばかりの新しい回線は、まずチェックツールでスコアと共有人数を確認し、基準を満たしてから、唯一対応する専用アカウントでログインすること。
- 使い捨て電話番号と決済カードも1アカウント1枚を徹底する:ネットワーク出口とデバイス指紋を完全に分離しても、5つのアカウントが同じ外貨カードや同じ使い捨て電話番号の番号帯に紐づいていれば、決済ゲートウェイは一瞬で一括の関連付けによるアカウント停止を出す。
- チームでアカウントを使うとき、複数人が同時に別々の場所から同じ認証情報でログインするのは厳禁:チームメンバーが重みの高い有料アカウントを共有する必要があるなら、アカウントを1台のクラウドデスクトップか独立した固定回線に固定して置き、全員が同じ環境にリモートで入って操作し、出口アドレスが頻繁に都市をまたいで跳ばないようにすること。