


Werden mehrere AI-Konten mit derselben IP verknüpft?
Werden mehrere AI-Konten mit derselben IP verknüpft? Ja – sobald ein Konto wegen eines Verstoßes oder auffälligen Verhaltens gesperrt wird, werden die anderen Konten am selben Ausgang sehr leicht mitgesperrt. Moderne Betrugserkennung speichert nicht nur die Ausgangsadresse, sondern gleicht auch Browser-Fingerprint und Nutzungsrhythmus miteinander ab. Wer mehrere Konten betreiben muss, fährt am sichersten mit „ein Konto, eine exklusive Residential-IP" – plus einer eigenen Browser-Umgebung für eine saubere Trennung.
Viele kaufen sich eine gute Leitung, um Proxy-Kosten zu sparen, und melden sich dann am selben Rechner abwechselnd mit zwei, drei Ersatzkonten an – oder teilen das Node-Passwort sogar mit Kollegen. Solange alles ruhig läuft, scheint nichts zu passieren. Doch sobald die Plattform eine Risikokontroll-Welle fährt, ist oft das ganze Konten-Bündel innerhalb weniger Minuten weg. Bevor Sie Leitungen verteilen, prüfen Sie auf der Startseite einmal den aktuellen Ausgang und machen Sie sich mit der Logik der Verknüpfungs-Risikokontrolle vertraut.
Wie die Plattform Verknüpfungen erkennt
Wenn das Risikokontrollsystem im Hintergrund ein Beziehungsnetz der Nutzer aufbaut, stützt es sich nie auf eine einzige Dimension, sondern prüft Netzwerk-, Geräte- und Verhaltenssignale gemeinsam und gleicht sie miteinander ab.
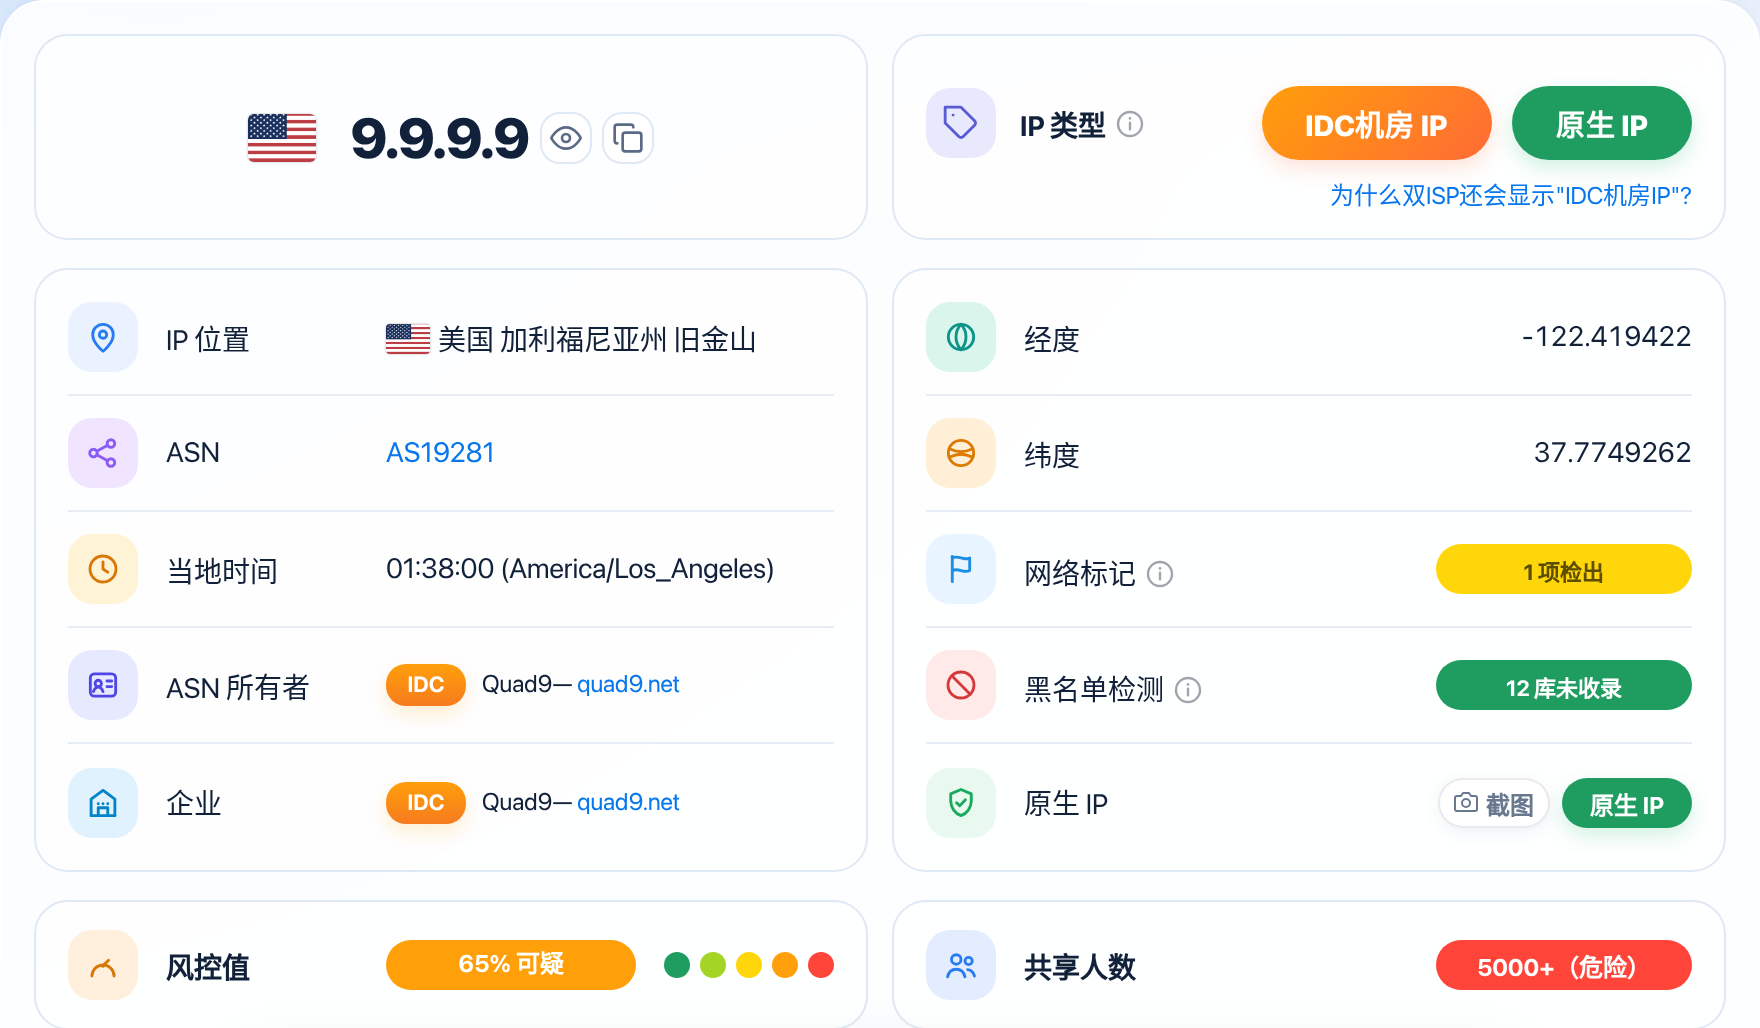
Die Ausgangsadresse ist der grundlegendste Anker für eine Verknüpfung. Wenn sich mehrere Konten in einem engen Zeitraum immer wieder von derselben öffentlichen Adresse aus anmelden oder Anfragen senden, entsteht in den Logs automatisch ein Eintrag mit derselben Herkunft. Ist dieser Ausgang selbst eine Rechenzentrums-IP aus einem kommerziellen Datacenter, oder zeigt der Bericht eine Mitnutzerzahl von bereits mehreren Hundert, ist das System gegenüber mehreren Konten an einem Ausgang sofort hellhörig.
Die Hardware-Merkmale des Geräts sind der zweite Hammer, der eine Verknüpfung festnagelt. Skripte im Browser sammeln den Render-Hash der Grafikkarte, die installierten Schriften, die Bildschirmauflösung und lokale Cache-Kennungen und fügen sie zu einem einzigartigen Verrät der Browser-Fingerprint den Proxy? Wie prüft man das? zusammen. Selbst wenn Sie vor jedem Kontowechsel die Cookies löschen: Melden Sie sich weiter im selben Browserfenster auf demselben Rechner an, sieht das System denselben Fingerprint-Hash plus denselben Netzwerkausgang – und kann sofort feststellen, dass hinter diesen Konten derselbe Mensch steckt. Wie sich Ihr Browser-Fingerprint zusammensetzt, können Sie auf der Testseite Browser-Fingerprint der EFF selbst ausprobieren. Eine Studie von 2010 stellte fest: Browser-Fingerprints enthalten 18,1 Bit Entropie, und bei Browsern mit aktiviertem Flash oder Java waren 94,2 % der Fingerprints einzigartig (siehe Studie zur Einzigartigkeit von Browser-Fingerprints) – das belegt nur das Prinzip, keine heutigen Zahlen.
Auch die Gleichzeitigkeit des Verhaltens verrät eine Verknüpfung. Wenn zum Beispiel drei Konten jeden Tag im selben Zeitraum online gehen, ihre Fragen nach fast identischen Vorlagen formuliert sind oder sogar mit derselben virtuellen Kreditkarte oder denselben Wegwerf-Telefonnummern registriert wurden, belegen diese stark übereinstimmenden Spuren direkt einen massenhaften Mehrfachbetrieb. Mehr zur Frage, wie Umgebung und Hardware-Merkmale zu einer Sperrung aller verknüpften Konten führen, finden Sie unter Details siehe Warum sperrt Claude Konten? IP und Umgebungskonsistenz im Detail.
Risiken einer gemeinsamen IP
Viele Nutzer denken, solange sie keine böswilligen Skripte laufen lassen, sei ein bisschen manuelles Chatten mit ein paar Konten harmlos. Tatsächlich ist die Kettenreaktion eines gemeinsamen Ausgangs deutlich gefährlicher als gedacht.
| Konten-Modell | Typische Mitnutzerzahl | Risiko einer Verknüpfung | Typische Folgen und Reichweite |
|---|---|---|---|
| Ein Konto, eine exklusive statische Residential-IP | 1-10 exzellent | Sehr gering (nahezu wie ein echter Haushaltsnutzer) | Die Gewichtung des Kontos wächst stabil, ein Problem bei einem Konto greift nie auf andere über |
| 2 Alltagskonten am selben Heim-Breitband | 1-10 exzellent | Gering (passt zum Muster einer Familie, die sich eine Leitung teilt) | Normale manuelle Nutzung ist im Wesentlichen sicher – nur keine hochfrequenten API-Aufrufe im Gleichschritt |
| 5 oder mehr Konten im Wechsel am selben Ausgang | 10-100 gut | Hoch (deutliches Muster eines Studios, das Konten im großen Stil aufzieht) | Löst häufige Verifizierungs-Pop-ups aus; wird ein Konto gesperrt, werden alle anderen mitgesperrt |
| Öffentlicher Proxy-Pool mit Tausenden Nutzern | 500-5000 schlecht oder 5000+ gefährlich | Extrem hoch (öffentlicher Hochrisiko-Pool unter Vollüberwachung) | Neue Konten werden sofort gesperrt, alte Konten können jederzeit wegen Verstößen fremder Nutzer im selben Bereich mitgesperrt werden |
Das tödlichste Risiko ist der Mechanismus „eine Sperrung trifft alle": Hängen vier, fünf Konten an einem Ausgang und wird nur eines davon wegen eines sensiblen Begriffs, einer abgelehnten Kartenzahlung oder zu vieler Anfragen in kurzer Zeit gesperrt, zieht die Firewall den dynamischen Risiko-Score dieses Ausgangs sofort in den Hochrisiko-Bereich ≥70 – und sperrt entlang des Verknüpfungsnetzes gleich alle bisher aktiven Konten desselben Ausgangs mit. Am Beispiel OpenAI: Die Nutzungsbedingungen verbieten ausdrücklich das Teilen von Zugangsdaten; Verstöße können zur Sperrung oder Kündigung des Kontos führen (siehe Nutzungsbedingungen von OpenAI). Wie Sie den Risiko-Score nach einer solchen Hochstufung wieder senken, erfahren Sie unter Details siehe Risiko-Score zu hoch? So senken Sie den Risiko-Score Ihrer IP.
Selbst wenn es (noch) keine Sperrung gibt, zehrt die gemeinsame Nutzung durch viele Personen und Konten schnell das Vertrauenskonto des Ausgangs auf. Der Prüfbericht teilt die Mitnutzerzahl in fünf Stufen ein: 1-10 exzellent, 10-100 gut, 100-500 mäßig, 500-5000 schlecht, 5000+ gefährlich. Hängen an einem Node gleichzeitig ein Dutzend Konten mit parallelen Anfragen, sieht die Verkehrsdichte aus wie ein Maschinen-Cluster – alle Konten bekommen gleichzeitig langsamere Antworten, ein herabgestuftes Modell und endlose Captcha-Prüfungen. Die allgemeine Netzwerklogik gegen Verknüpfungen bei mehreren Konten über Branchen hinweg können Sie auch unter Grenzüberschreitender E-Commerce mit mehreren Konten: Welche IP wählen? nachlesen.
Der sichere Weg
Wer die Verknüpfungsgefahr bei mehreren Konten endgültig loswerden will, muss sich an einen einzigen Grundsatz halten: Leitung exklusiv, Umgebung getrennt.
Auf der Netzebene braucht jedes wichtige Konto unbedingt eine eigene, native Residential-IP. Testen Sie sie vorab an einem Test-Port: Der Gesamtwert muss in der sauberen Stufe <20 liegen, und die Mitnutzerzahl muss stabil im exzellenten Bereich 1-10 bleiben – meiden Sie unbedingt gebrauchte, schmutzige Pools, die schon von Hunderten oder Tausenden genutzt wurden. Wie Sie vor dem Kauf schnell prüfen, ob eine IP echt ist, und überverkaufte, geteilte Bereiche erkennen, erfahren Sie unter Details siehe Wie erkennt man, ob eine IP schon von vielen genutzt wurde? und Was bedeutet die Mitnutzerzahl einer IP – und warum ist sie wichtig?.
Auf der Geräte- und Speicherebene müssen Sie den Arbeitsbereich jedes Kontos physisch trennen. Wechseln Sie auf keinen Fall in ein und demselben Chrome-Browser per Ab- und Anmelden zwischen Konten hin und her. Legen Sie als Minimum für jedes Konto ein komplett eigenes Browser-Profil an; wer mehr als drei Konten pflegt, sollte direkt einen professionellen Multi-Account-Fingerprint-Browser nutzen und jedem Fenster eigene virtuelle Grafikkarten-Parameter, ein eigenes lokales Cache-Verzeichnis sowie eine Zeitzone und Sprache zuweisen, die zur Stadt des Ausgangs passen – damit jedes Konto aussieht wie ein eigener Rechner weit weg im Ausland. Wie Zeitzone, Sprache und IP einheitlich aufeinander abgestimmt werden, erfahren Sie unter Details siehe Konto-Umgebung im Einklang: Wie Sie IP, Zeitzone und Sprache vereinheitlichen.
Auch beim Tagesrhythmus sollten Sie bewusst Zeitabstände einbauen. Öffnen Sie nicht jeden Morgen um neun Uhr pünktlich alle Konten gleichzeitig und schicken Sie keine Befehle im Gleichschritt. Lassen Sie zwischen den Konten jeweils mehr als eine halbe Stunde Abstand, und bewahren Sie für jedes Konto eigene Prompt-Gewohnheiten und eigene Lesezeichen. Die konkreten Anforderungen an Leitungswahl und Umgebungsisolation bei Hochrisiko-KI-Plattformen finden Sie unter Details siehe Was verlangen ChatGPT und Midjourney von einer IP?.
Was tun, wenn eine Verknüpfung schon da ist?
Wenn ein Konto an einem Node gerade eine Sperr-Mail bekommen hat oder mehrere Konten am selben Tag gemeinsam Sicherheitsprüfungen auslösen, hat die Risikokontrolle der Plattform die Verknüpfungskette bereits erfasst. Keine Panik – und klicken Sie in der alten Umgebung nicht wild herum. Gehen Sie in drei Schritten vor, um den Schaden zu begrenzen.
Trennen Sie sofort die Verbindung zum riskanten Ausgang, um die noch lebenden Konten zu retten. Sobald an einem Ausgang ein Sperrfall aufgetreten ist, ist diese Leitung in der internen Firewall der Zielplattform vollständig enttarnt – melden Sie sich damit auf keinen Fall mehr bei irgendeinem anderen Konto derselben Plattform an. Schließen Sie zuerst alle Browserfenster der noch lebenden Konten und löschen Sie Browser-Cache und lokale Speicherdaten gründlich.
Weisen Sie den überlebenden Konten saubere, eigene Umgebungen zu. Beschaffen Sie für jedes überlebende Konto eine neue, exklusive statische Residential-IP mit sauberem Wert <20 und einer Mitnutzerzahl im exzellenten Bereich 1-10, legen Sie für jedes Konto ein komplett neues Browser-Fingerprint-Profil an und stellen Sie sicher, dass Zeitzone, Sprache und Remote-DNS-Auflösung übereinstimmen, bevor Sie die Konten nacheinander in die neue Umgebung umziehen. Prüfen Sie vor dem Umzug, ob die neue Leitung die echte IP leakt – Details siehe Wie testet man, ob ein Proxy die echte IP leakt?.
In den ersten 3 bis 5 Tagen nach dem Umzug sollten die überlebenden Konten unbedingt in eine ruhige Beobachtungsphase mit niedriger Frequenz gehen. Führen Sie täglich nur ein paar einfache, normale Gespräche, und ändern Sie in diesem sensiblen Zeitfenster weder die gebundene E-Mail-Adresse noch das Passwort, und stoßen Sie auch keine größeren Abo-Verlängerungen an. Warten Sie, bis das Sicherheitssystem der Plattform die neue Umgebung als stabil und vertrauenswürdig einstuft und der interne, auffällige Risiko-Score des Kontos langsam wieder sinkt – erst dann kehren Sie zur normalen Nutzung zurück.
Ist ein Konto gerettet, ist die neue Umgebung trotzdem kein dauerhafter Safe: Die Anmelderhythmen der Konten sollten versetzt sein — mehrere Konten sollten nicht in derselben Minute online gehen und Nachrichten senden, denn so ein exakt synchronisiertes Verhalten ist selbst ein Verknüpfungssignal. Langfristig lohnt sich ein eigenes Umgebungsprofil pro Konto, das beim Wechsel von Leitung oder Gerät einzeln geprüft wird; das spart weit mehr Mühe als eine Rettung nach dem Vorfall.
Häufige Fragen
Ich habe echtes ausländisches Heim-Breitband zu Hause – meine Familie und ich melden uns mit eigenen Handys bei verschiedenen AI-Konten an. Werden wir verknüpft?
In der Regel nicht. Echtes Heim-Breitband ist genau dafür da, dass drei bis fünf Familienmitglieder im selben Heimnetz jeweils mit eigenem Handy oder Rechner online gehen. Solange jeder sein eigenes physisches Gerät nutzt, es keine Massenregistrierung oder Skript-Aufrufe gibt und die Mitnutzerzahl im exzellenten Bereich 1-10 bleibt, ist die normale Alltagsnutzung sehr sicher.
Ich wechsle bei einer dynamischen Residential-IP jedes Mal die Adresse, wenn ich mich mit einem anderen Konto anmelde – gilt das als ein Konto, eine IP?
Das Risiko ist hoch. Neue Adressen aus einem dynamischen Pool stammen oft aus demselben C-Block desselben Anbieters. Wenn mehrere Konten am selben Tag in benachbarten Netzbereichen häufig wechseln und dazu denselben Browser-Fingerprint auf demselben Rechner teilen, kann die Risikokontrolle die Konten über die Netzbereichs-Clusterung und den Geräte-Fingerprint trotzdem verknüpfen. Für das Hauptkonto ist eine exklusive statische Residential-IP die bessere Wahl.
Meine Konten wurden mit verschiedenen IPs registriert – kann ich sie später der Einfachheit halber alle auf einer sauberen IP zusammenführen?
Das Risiko ist groß. Selbst wenn der neue, gemeinsame Ausgang selbst sauber ist (<20, exklusive Leitung): Sobald drei, vier ursprünglich getrennt betriebene Konten in denselben Ausgang gestopft werden und sich dort hochfrequent abwechselnd anmelden, löst das schnell eine Warnung wegen gleicher Herkunft aus – und die ganze Isolationsarbeit bei der Registrierung ist auf einen Schlag umsonst.
Ein Konto wurde wegen einer gemeinsamen IP mitgesperrt – kann ich nach dem Wechsel auf eine exklusive Residential-IP Einspruch einlegen und es zurückbekommen?
Die Erfolgsquote bei Einsprüchen nach einer Sperrung aller verknüpften Konten ist sehr niedrig. Wenn das Hauptkonto selbst nichts falsch gemacht hat, trennen Sie zuerst den alten, schmutzigen Node, wechseln Sie auf eine saubere exklusive Heim-Breitband-Leitung (<20) und reichen Sie über den offiziellen Kanal einen Einspruch auf Englisch ein, in dem Sie die Fehlbeurteilung der Netzumgebung erklären. Manchmal bekommen zahlende Altkonten so eine manuelle Entsperrung – neu registrierte kleine Konten sind dagegen praktisch nicht zu retten.
Hinweise
- Testen Sie die Verbindung eines neuen Nodes niemals mit dem Hauptkonto, indem Sie sich damit auf mehreren Nodes hin und her anmelden: Prüfen Sie eine frisch gekaufte Leitung zuerst mit einem Prüftool auf Wert und Mitnutzerzahl, und melden Sie sich erst nach bestandener Prüfung mit dem einen, dafür vorgesehenen Konto an.
- Wegwerf-Telefonnummern und Zahlungskarten brauchen ebenfalls ein Konto, eine Karte: Selbst wenn Netzwerkausgang und Geräte-Fingerprint vollständig getrennt sind, löst eine gemeinsame Fremdwährungskarte oder derselbe Wegwerf-Nummernblock für fünf Konten beim Zahlungs-Gateway sofort eine Massenverknüpfung mit Sperrung aus.
- Im Team darf sich niemals jemand gleichzeitig von einem anderen Ort mit denselben Zugangsdaten anmelden: Wenn Teammitglieder ein hochwertiges Bezahlkonto gemeinsam nutzen müssen, legen Sie das Konto fest auf einem Cloud-Desktop oder einer eigenen, festen Leitung ab, und alle greifen aus derselben Umgebung per Fernzugriff darauf zu – damit die Ausgangsadresse nicht ständig zwischen Städten springt.
Prüfen Sie das Verknüpfungsrisiko Ihrer IP
Prüfen Sie auf ISPing.me Ihre Netzwerkumgebung: Reinheit, Mitnutzerzahl und alle Risikosignale – erst bei grünem Ergebnis nutzen.
Jetzt prüfenWeiterführende Artikel:Grenzüberschreitender E-Commerce mit mehreren Konten: Welche IP wählen?Warum sperrt Claude Konten? IP und Umgebungskonsistenz im DetailWas bedeutet die Mitnutzerzahl einer IP – und warum ist sie wichtig?Wie erkennt man, ob eine IP schon von vielen genutzt wurde?Was verlangen ChatGPT und Midjourney von einer IP?Was ist IP-Reinheit? So liest man den Risiko-ScoreResidential-IP vs. Rechenzentrums-IP: Was ist der Unterschied?