


なぜプロキシIPのリスクスコアは住宅IPより高いのか?
なぜプロキシIPのリスクスコアは住宅IPより高いのか?根本的な理由は、世の中のプロキシIPのほとんどが商業データセンターに置かれていて、ASNの属性がサーバーであることを直接さらしているうえ、数百人、数千人に高頻度で共用されていて、悪用の前科が残りやすいからだ。一方で本物の住宅IPは民生ブロードバンド事業者に属し、独占かごく低い共有で、自然な生活リズムの使い方をするため、リスク管理システムがもともと信頼する。 ただし住宅プロキシは例外で、ネイティブの住宅セグメントを正しく選べば、同じように低いリスクスコアが取れる。
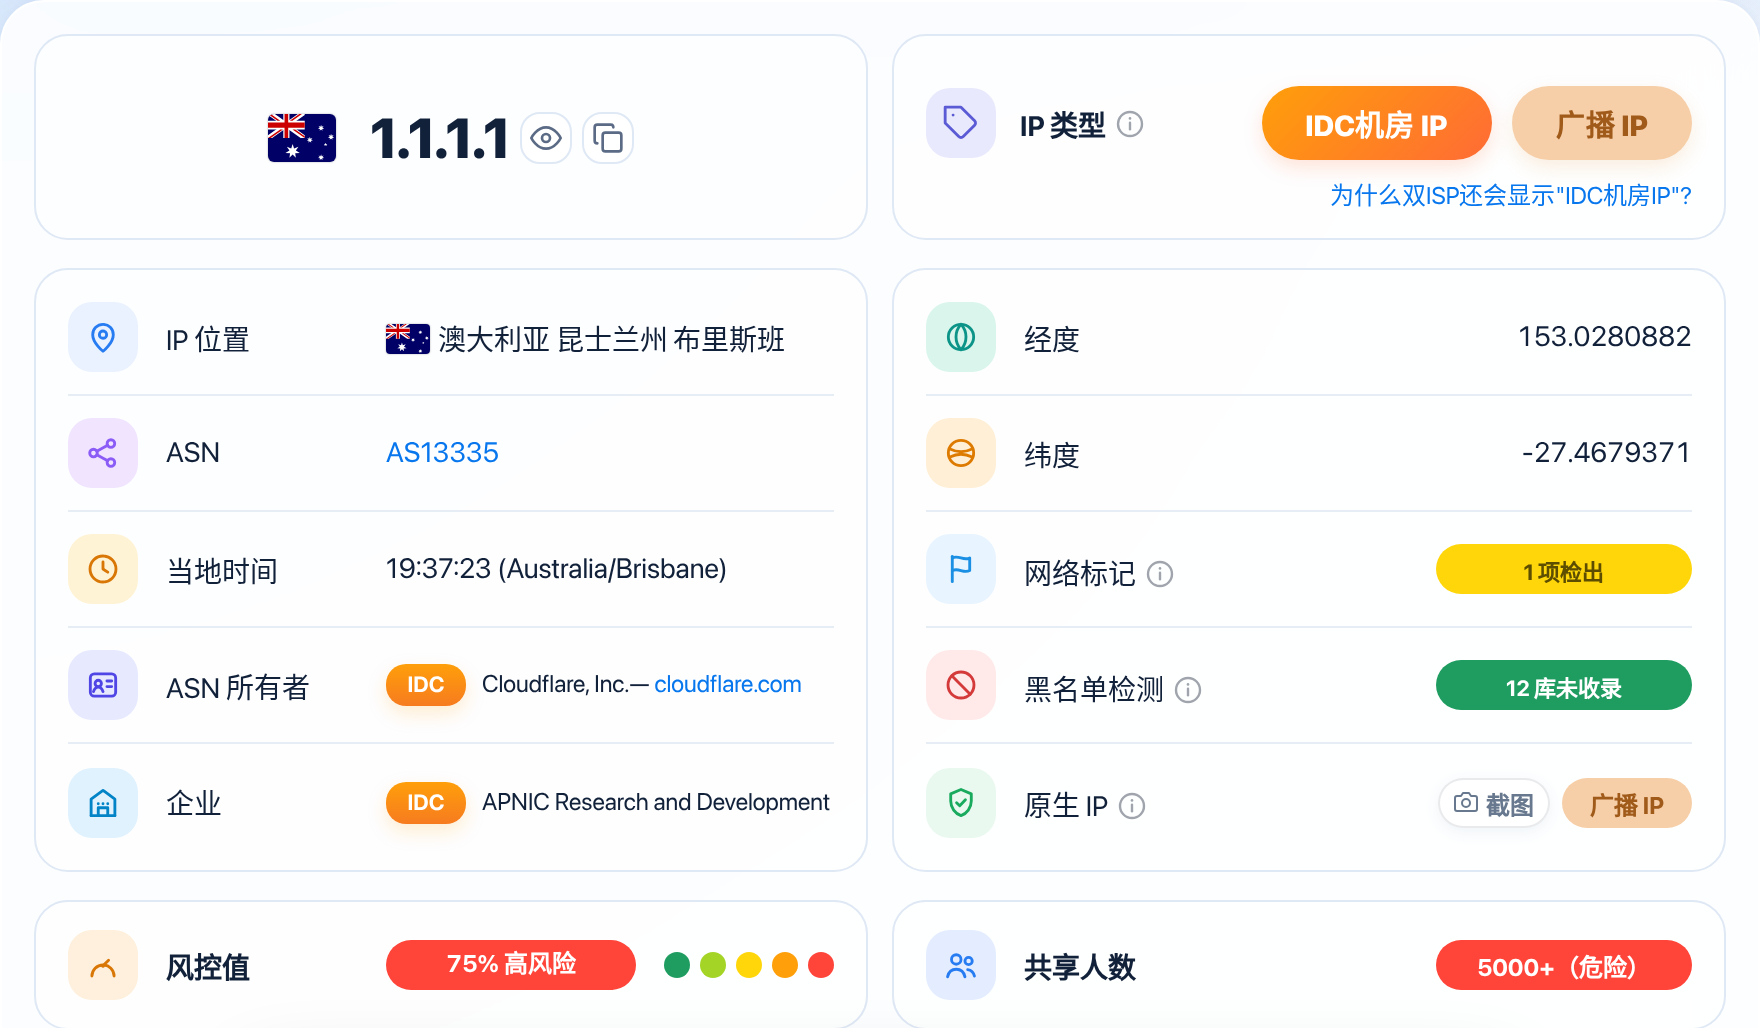
ノードを立てたばかりの友人が、ISPing.me のトップページでチェックしてみると、画面に75点の高リスクという表示が出て首をかしげる。買ったばかりの新しいサーバーで、アカウントもまだ1つも登録していないのに、なぜスコアが家の回線よりずっと高いのか。2種類の回線の、ネットワークの土台の違いを分解してみれば、答えは一目瞭然だ。
プロキシIPの特徴
世の中の普通のプロキシIPをチェックするとすぐ赤信号がつくのは、チェックツールが意地悪をしているからではなく、商業リスク管理データベースが一目で見分けられるはっきりしたタグが3つ付いているからだ。
安い回線の土台は、ほとんどが商業データセンターのデータセンターIPだ。クラウド事業者やホスティング事業者は、世界中のインターネット登録機関にアドレスブロックを申請するとき、機関タイプをHosting(ホスティングサービス)として直接登録している。自律システム番号は管理機関が統一して割り当て、保有組織の身元が登録されている(自律システム番号(ASN)参照)。目的のサイトのファイアウォールは、接続が確立した最初の瞬間に公開ルーティングの記録を参照して、このアドレスが住民の家ではなくサーバーラックのものだと分かる。普通の消費者が毎日データセンターに座ってECサイトを見たりショート動画を見たりするわけがないので、サーバー属性そのものが基礎の警戒ラインを直接引き上げる。
高密度の多人数共用は、さらに深刻だ。サーバーのレンタルコストを割り勘にするために、プロキシ事業者は同じデータセンターの出口を数百人、ときには千人以上のユーザーに同時に切り分けて使わせることが多い。チェックレポートの共有人数は5段階に分かれている:1-10 最高、10-100 良好、100-500 やや悪い、500-5000 とても悪い、5000+ 危険。普通の格安プロキシや公開プロキシプールは、あっさり 500-5000 のとても悪い段階、さらには 5000+ の危険な段階に落ちる。同じ1秒間に何百、何千ものリクエストが同じ出口から外部サイトに押し寄せ、その中には大量の自動登録、悪質なクローラー、パスワードリスト攻撃が混ざっている。こうした異常なトラフィックが次々と脅威情報データベースに書き込まれ、回線全体のリスクスコアが ≥70 の高リスクの範囲まで押し上げられる。共有人数は何人までなら多いのか、何人を超えたら回線を変えるべきか、詳しくは『IPの共有人数は何人までなら多い?何人を超えたらIPを変えるべき?』を参照。
既知のプロキシゲートウェイや特殊な中継の特徴も、大きく減点される。一部の公開プロキシノードは Tor出口ノードと近い匿名中継ネットワークを共用していたり、(Tor出口ノードは公式ディレクトリで公開されているため、隠せない)開放ポートにSOCKS5プロトコルやHTTPプロキシのプロトコルの指紋をはっきりさらしていたりする(SOCKS5は握手の仕様が明確に定められており、ポートが開いていればすぐ見抜かれる)。脅威情報機関のスキャンクローラーは毎日全網を巡回していて、開放されたプロキシの特徴ポートを見つけたら、すぐにCセグメント全体に高リスクな匿名プロキシのタグを付ける。詳しくはプロキシIPとTor出口ノードの影響とはを参照。
住宅IPはなぜクリーンなのか
一方で、実際の家庭回線に割り当てられた住宅IPは、全網の信用体系の中でまったく違う扱いを受けていて、クリーンな理由も同じく3つの核となる特徴に支えられている。
所属機関に、もともと民間のお墨付きがある。家庭回線のアドレスは通信事業者のISP(インターネットサービスプロバイダー)の事業ラインに属していて、たとえばアメリカのComcastやAT&T、イギリスのBTなどだ。商用の不正防止モデルでは、ISPの機関番号は数えきれないほどの実際の消費家庭を表していて、プラットフォーム側は普通の有料ユーザーを誤って傷つけないように、こうしたセグメントへの最初の許容度をきわめて高く設定している。基礎スコアは通常、<20 の純粋、または <35 の比較的純粋の範囲にしっかり収まる。
利用規模がきわめて収束していて、行動のリズムが自然だ。普通の家庭回線の裏には、たいてい一家3〜5人のスマホとパソコンしかつながっておらず、共有人数はしっかり 1-10 の最高の段階に収まる。しかも実際の家庭ユーザーのネット利用時間には、はっきりした昼夜のリズムがある。昼はウェブを見て、夜は動画を見て、深夜はぐっすり眠る。出すリクエストの頻度は低くてばらばらで、24時間途切れない高頻度のマシンリクエストはほとんど出ない。2種類の回線の土台の構造とリスク管理の重みの詳しい比較は、住宅IPとデータセンターIPの違いを参照。
| 回線タイプ | 土台の所属機関 | よくある共有人数の段階 | よくある純度の傾向 | 向いている業務シーン |
|---|---|---|---|---|
| 普通のデータセンタープロキシIP | クラウド事業者 / IDCデータセンター | 500-5000 とても悪い、または 5000+ 危険 | <70 疑わしい、または ≥70 高リスク | 普通のウェブ閲覧、公開データの収集のみ |
| 共有の動的住宅プロキシ | 民生ブロードバンド事業者(売りすぎのプール) | 100-500 やや悪い、または 500-5000 とても悪い | <50 普通、または <70 疑わしい | 通常のソーシャル閲覧、コアでないアカウントの複数運用テスト |
| 独占の固定住宅IP | 民生ブロードバンド事業者(1世帯で独占) | 1-10 最高 | <20 純粋、または <35 比較的純粋 | 越境EC店舗、PayPalでの入金、AIツールの登録 |
| 地元の家庭の実際の回線 | 民生ブロードバンド事業者(直接の1次回線) | 1-10 最高 | <20 純粋 | 地元の高権重の金融アカウントとコアのメインアカウントの運用 |
プロキシがすべて高リスクなわけではない
ここまで読んで、「プロキシ」と付くものはすべて高リスクだと極端に考えないでほしい。技術的には、プロキシはネットワークトラフィックの転送方式の1つにすぎない。リスクの高低を決めるのは、出口の裏にあるアドレスの属性であって、転送ツールそのものではない。
世の中のコンプライアンスを守る良質な住宅プロキシは、典型的な高信用の例外だ。こうした事業者は海外の地元通信事業者と提携して、実際の家庭回線ゲートウェイを合法的に借りて出口ノードにしている。こうしたノード経由で外部サイトにアクセスすると、目的のプラットフォームが見る送信元アドレスは、やはり正真正銘の住民の回線で、ASNの所属も本土の民生通信大手だ。事業者が1ポートあたりの貸し出し人数を厳しく管理して、同時利用を 1-10 の最高、または 10-100 の良好の範囲に抑えていれば、その IP純度は実際の家庭回線とほとんど変わらない。
住宅プロキシを選ぶときは、よくある偽装の手口に気をつけよう。業者がデータセンターで借りたセグメントにルーティングのブロードキャストでデュアルISPのタグを付けて、「企業級ネイティブ住宅」として売り出すものだ。こうした偽の住宅は名前は立派だが、土台はやはり商業サーバーのセグメントで、実戦でのリスク管理の成績は本物の本土ネイティブIPには遠く及ばない。デュアルISPのタグが付いているのになぜデータセンターIPと表示されるのか、詳しくは『デュアルISPなのに、なぜ「IDCデータセンターIP」と表示されるのか?』を参照。
プロキシを選ぶとき、リスクスコアはどう見る
プロキシIPによって差が大きいと分かったら、購入時は業者の宣伝だけを聞かずに、テスト用ポートにつないでから下の3つのハードな指標をしっかり見れば、3分で本当に低リスクなクリーンな回線を選び出せる。
テストするときは、まず総合の純度スコアを見る。ClaudeやChatGPTの登録、越境ECのメイン店舗の運営に使うなら、スコアは厳密に <20 の純粋の段階に収めなければならない。日常のソーシャルアカウントの維持や海外ストリーミングの視聴なら、<35 の比較的純粋の段階まで緩めても安定して動く。テスト結果が <50 の普通の段階、さらにはそれ以上に跳ねたら、コアの業務では直接スキップしよう。
次に、明細の混み具合を確認する。住宅回線の今の総合スコアが20未満でも、共有人数が 1-10 の最高、または 10-100 の良好の段階にあることを必ず確認しよう。立ち上げたばかりの新しい動的プールは、まだ情報データベースに汚点が収録されていないため、スコアはきれいに見えるのに、裏ではすでに数百人が詰まっていて、2日もすればスコアが一気に跳ね上がることがある。
最後に、ASNの機関タイプを確かめる。レポートの自律システム情報を開いて、機関名が本物の民生ブロードバンド事業者(ISP)に属しているか、クラウドコンピューティングやサーバーのホスティング事業者(Hosting)ではないかを確認する。低いスコア、低い共有、本物のISPという3つの条件を同時にそろえれば、選んだ回線はほとんどのプラットフォームのリスク管理チェックにしっかり耐えられる。完全な失敗回避の手順は、プロキシIPの選び方:失敗を避けるガイドと選択基準を参照。購入前にどう検証するか、詳しくは『プロキシを買う前にどう検証する?』を参照。
スコアは固定ではありません。同じ回線を数か月使ううちに、新規ユーザーの流入で共有人数がひそかに増え、リスク値も連れて上がります。最初に 20 未満だったきれいな回線でも、月に一度は再確認し、更新前にスコアがクリーンな範囲から外れていないか見て、外れていたら乗り換えましょう。アカウントに問題が起きてからでは遅いのです。リスクスコアがすでに高くなったときはどう下げればいいか、詳しくは『リスクスコアが高いときはどうする?IPのリスクスコアを下げる方法』を参照。
よくある質問
自分でお金を出してクラウド事業者でサーバーを買って立てた独占プロキシなのに、なぜリスクスコアが依然として高いの?
クラウド事業者のアドレスブロック全体が、割り当ての最初からデータセンター属性として登録されているからで、独占かどうか、他の人と共用しているかどうかとは関係ない。出口がクラウドサーバー由来なら、目的のサイトは接続の確立段階でデータセンター属性を識別して、高いリスクの重みを付ける。
動的住宅プロキシと固定住宅プロキシでは、どちらがリスクスコアが低い?
1点の安定性だけで言えば、独占の固定住宅のほうがリスクスコアが低くてコントロールしやすい。長期的に固定であなた1人だけが使うからだ。動的住宅はダイヤルし直すたびに異なる家庭回線の出口に切り替わるので、管理の悪い売りすぎのプールに当たると、たまに前の利用者が汚したばかりのアドレスに切り替わることがある。
プロキシIPのリスクスコアが高いのを、ローカルパソコンの指紋を変えたり暗号化プロトコルを変えたりして下げられる?
できない。暗号化プロトコルとブラウザの指紋が解決するのは、転送層の特徴とデバイス側の環境分離であって、リスクスコアが評価するのは出口アドレスそのものの土台の記録と過去の信用だ。出口がすでに高リスクのデータセンターのセグメントとしてタグ付けされているなら、クリーンな住宅の出口に直接交換するしかない。
住宅プロキシを買うとき、業者が「流量無制限」で価格が極端に安いと言うけれど、買える?
絶対に避けること。実際の海外家庭回線の接続コストは高く、正規の住宅プロキシは通常、流量課金か、独占ポートの高額な月額レンタルだ。安い無制限のいわゆる「住宅回線」は、たいてい安いデータセンターのセグメントで偽装したものか、1本の回線を数千人に切り分けて共用する売りすぎの汚いプールだ。
注意事項
- 業務ごとにプロキシの基準を変える:メインアカウントの登録やカード紐付けの入金には、必ず
<20の純粋な独占の固定住宅回線を使うこと。普通のウェブ閲覧や公開クローラーなら通常のデータセンター回線で十分で、必要に応じて割り当てるのがいちばん予算を抑えられる。 - 動的住宅プロキシは切り替えるたびに再チェックする:動的プールの中ではCセグメントごとにクリーンさがバラバラだ。新しい都市やノードに切り替えたら、数秒かけてスコアと共有人数を確かめてからアカウントにログインする。
- 独占の住宅回線でも操作は控えめに:いくらクリーンなネイティブ住宅回線でも、短時間に連続して大量登録すれば耐えられない。1日の操作頻度をコントロールしてこそ、その回線を長く低リスクに保てる。